















作者:HW-HM
本篇讨论格式化输出的安全漏洞、可能受到的攻击以及相关的预防措施。
上代码:
[code lang="cpp"]
#include <stdio.h>
int main(int argc, char* argv[])
{
int a = 1;
char* b = "hello";
char* c = "world";
int d = 4;
printf(argv[1]);
return 0;
}
[/code]
这段代码定义了几个临时变量,然后调用printf输出用户输入的第一个参数。格式字符串由用户或非信任来源提供时,可能出现格式字符串漏洞。这里的格式字符串正是如此,是由用户输入的。黑客会怎样利用这个漏洞呢?
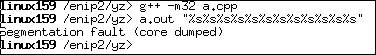
最善意的攻击就是让程序崩溃,这个太easy了,多整几个%s就可以了,这会导致一直从栈顶向栈底不断读取字符串(具体原理后续再讲),最后越界访问,程序coredump。如下图所示:
不那么善意的攻击,就是查看栈的数据,如果你的栈里面存储的是用户名和密码,就不妙了。如下的输入将a、b、c、d局部变量的内容都打印出来了。
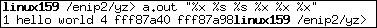
为什么这样就能打印出局部变量呢?看看汇编代码,并以此画出栈的结构图就一目了然了。
[code lang="gdb"]
main:
leal 4(%esp), %ecx #ecx指向argc,ecx+4指向argv
andl $-16, %esp #按16字节对齐,栈向低地址增长,将最后4位清零即可
pushl -4(%ecx)
pushl %ebp
movl %esp, %ebp
pushl %ecx #指向argc地址,ebp-4
subl $20, %esp #在栈上分配20自己空间
movl $1, -20(%ebp) #a
movl $.LC0, -16(%ebp) #b
movl $.LC1, -12(%ebp) #c
movl $4, -8(%ebp) #d
movl 4(%ecx), %eax #获取argv指针到eax
addl $4, %eax #eax指向argv[1]
movl (%eax), %eax #获取argv[1]的值
movl %eax, (%esp) #将argv[1]压栈,ebp-24
call printf
[/code]
调用printf前栈内容如下(从栈顶往下,从低地址往高地址):
变量名 | 内容 |
printf第一个参数 | 取值argv[1],指向"%x %s %s %x %x %x" |
a | 1 |
b | 指向"hello" |
c | 指向"world" |
d | 4 |
保存的ecx值 | #指向argc地址 |
…… | 其他内容 |
printf是如何处理的呢?它维护了一个参数指针,这个指针最初指向第一个参数,也就是这里入栈的argv[1],然后根据第一个参数(格式化字符串)中的%依次移动,每次移动的长度由%对应的长度修饰符和转换指示符确定。这里的"%x %s %s %x %x %x"格式串每次移动4个自己,因此依次输出了a、b、c、d、保存的ecx值以及保存的前一个帧指针。只要%足够多,就能输出整个栈的内容,你说危险不危险。
为了帮助排列输出的字符串,提供了%n修饰符,用于向对应的变量写入当前的字符数目。例如:
int i;
printf("hello %s%n\n", "world", (int *)&i);
执行完后,i的值为11,也就是输出到"hello %s时的字符个数(“hello world”,11个字符)。
如果有漏洞的格式字符串使用了%n,就更加危险了,黑客可以利用这个覆写内存,甚至可以进行任意内存写。我们来看一下黑客是怎么做到的。为了观察效果,在main返回前增加一条语句打印argc的地址:
printf("\n%p: %d\n", &argc, argc);
编译后运行,效果如下(栈已经发生变化,因为保存了更多的寄存器):
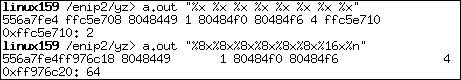
第一次我们用多个%x测试出argc位于argv[1]之后的第八个位置。第二步我们将64写入argc,通过设置前面的输出宽度(6个8、一个16),使得到%n时,字符个数为64,第八个%n将这个值写入了argc中。这个例子还不能达到任意内存写的效果,格式串保存在局部变量中并且有溢出泄漏,黑客就可以利用溢出植入特定的地址,从而达到任意内存写,这样的例子构造太复杂,而且还得靠运气,我没搞定,也提供不了例子了。可以进行任意内存写时,黑客通常会将一个返回地址写成指向他的shellcode的地址。
该如何预防呢?当然最好是使用静态格式串,也就是说第一个参数是固定写死的。不过有时行不通,为了支持国际化,格式串往往是通过文件配置的。这时候一种办法就是限制输入,譬如%的格式检查,禁止%n的出现等。当然也可以使用iostream来控制,不过可能实现起来要麻烦点。还可以利用编译器检查,例如gcc的-Wformat, -Wformat-nonliteral, and -Wformat-security选项,Wformat可以验证参数的数目和类型是正确的。


 苏公安网备 32011402010933号