文档开发者中心
我的
|

华为帐号服务

用户身份服务

Account Kit

Online Authentication Kit

User Authentication Kit

在使用AGC华为账号一键登录时遇到403问题

已解决

1.项目参数已经配置,并且可以和认证服务器通讯。

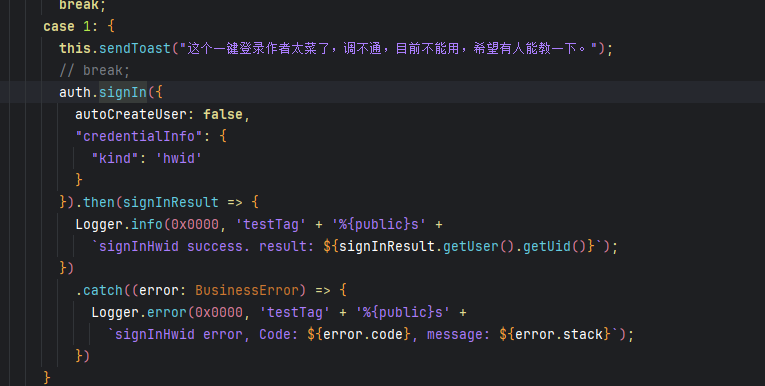
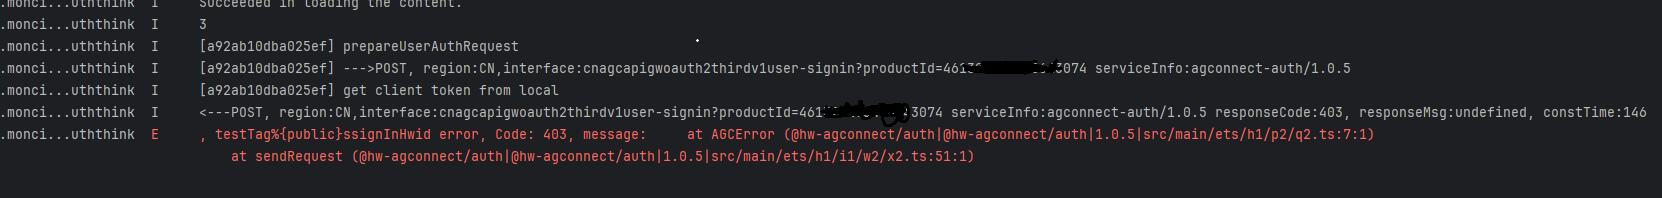
2.在使用华为账号登录时,后台报错ResponseCode:403,responseMsg:undefined。

有大佬遇到过同样的问题吗,有人有相关的解决经验吗。

1.Client ID和密钥都已配置。

2.services.json已放置到指定位置。

3.项目结构内证书设置为关联已注册应用。

点赞
1
收藏
3
回复
10
分享
举报
浏览562 发布于2026-07-01 13:03湖南
全部评论
最多点赞
最新发布
最早发布
|
采纳答复

从描述看,客户端已经能拉起华为帐号流程,但“后台”返回 ResponseCode: 403,建议先把它按服务端换取/校验帐号凭据阶段的鉴权失败来排查,而不是只看 services.json 是否已放置。

Account Kit 登录结果中的 authorizationCode 是临时凭据,服务端需要用同一个 AGC 应用对应的 Client ID/密钥去换取 token 或用户信息;如果客户端应用、签名证书、scope/permission 或服务端 Client 配置不一致,就容易被 403 拒绝。建议按这个顺序查:

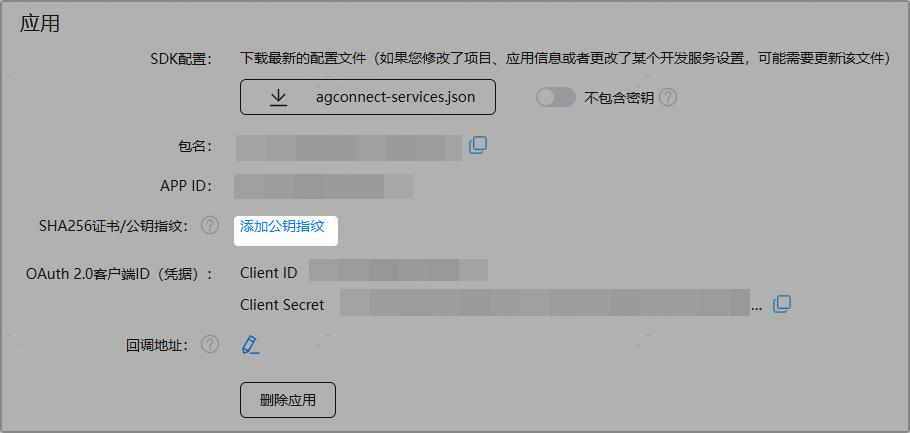
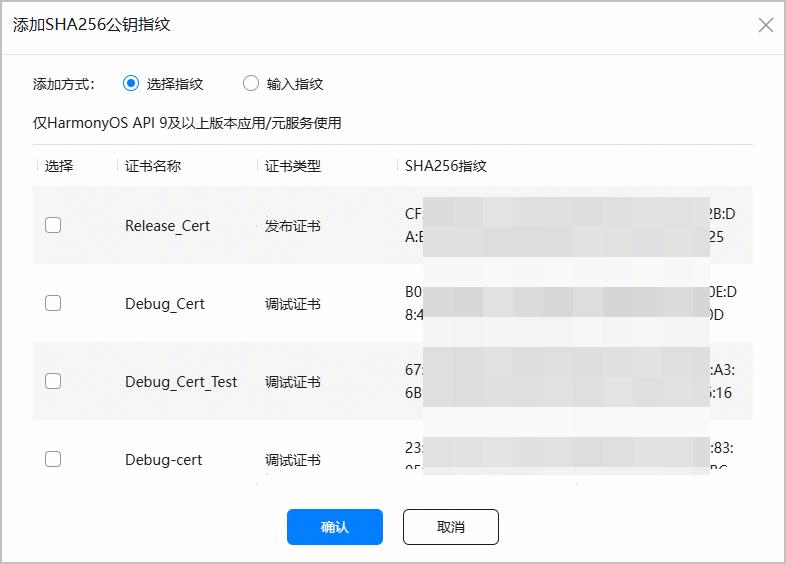
1. 确认真机/模拟器里安装包的 bundleName/package 与 AGC 注册应用一致,当前调试或发布证书的 SHA-256 指纹已配置到同一个应用下。换过签名证书后,要重新下载配置文件并重新打包。

2. 后端使用的 Client ID、Client Secret 必须与当前 HarmonyOS 应用属于同一个 AGC 项目/应用,避免混用 Web 客户端、其他包名应用或旧项目的 Client 信息。

3. 如果请求了手机号、匿名手机号、riskLevel 等 scope/permission,先确认对应权限已申请并通过。Account Kit 中未申请所需 scope/permission 会对应 1001502014,不支持的 scope/permission 会对应 1001500003;建议客户端也打印 executeRequest 的 BusinessError.code 和 message。

4. 后端换取用户信息时要传客户端刚获取到的 authorizationCode,并注意该 code 只能用一次、有效期较短;重复使用、过期,或和错误 Client ID 搭配,都可能导致服务端拒绝。

5. 不要只打印 responseMsg,建议把后端调用接口的完整响应体、错误码以及 requestId/traceId 一并记录,方便区分是签名指纹校验、scope 权限,还是服务端凭据不匹配。

如果客户端 executeRequest 本身失败,优先看 1001500001、1001502002、1001502014 等错误码;如果客户端已成功拿到 authorizationCode,只是后台 403,重点检查第 2、4、5 项。

1
1楼回复于2026-07-01 13:16 未知归属地
  • 134******05
    好的我排查下。
    2026-07-01 14:00 来自湖南

那个回复


1
4楼回复于2026-07-02 15:49 来自广东
  • 134******05
    这个肯定是添加了的,对着文档一步步配置的,估计是项目名称与软件名称与AGC上的项目名不匹配的问题
    2026-07-03 03:33 来自湖南

结语:不知道原始的项目中配置文件改了什么,也有可能是应用的名称不匹配,导致认证被拒绝,重新建立空白应用进行配置后,便可以直接获取到登录信息了,目前的解决方案是将原有项目的UI和组件移植到空白项目中。

3楼回复于2026-07-02 10:48 来自湖南

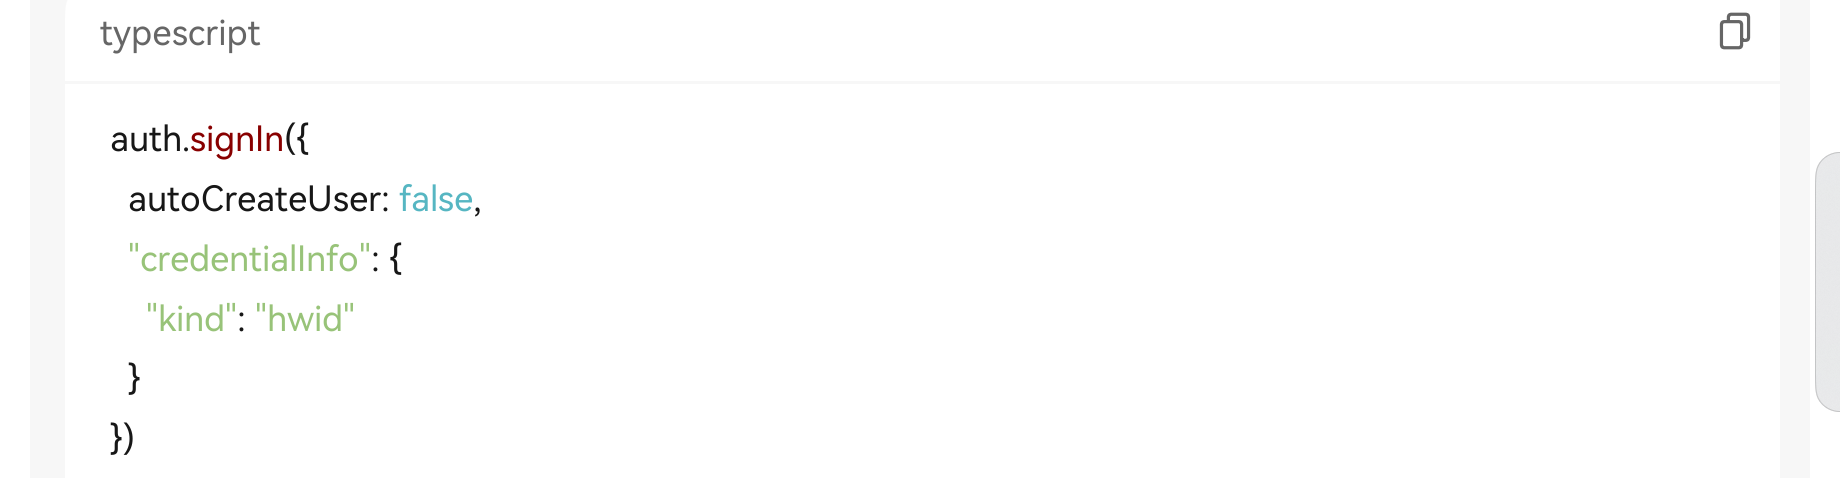
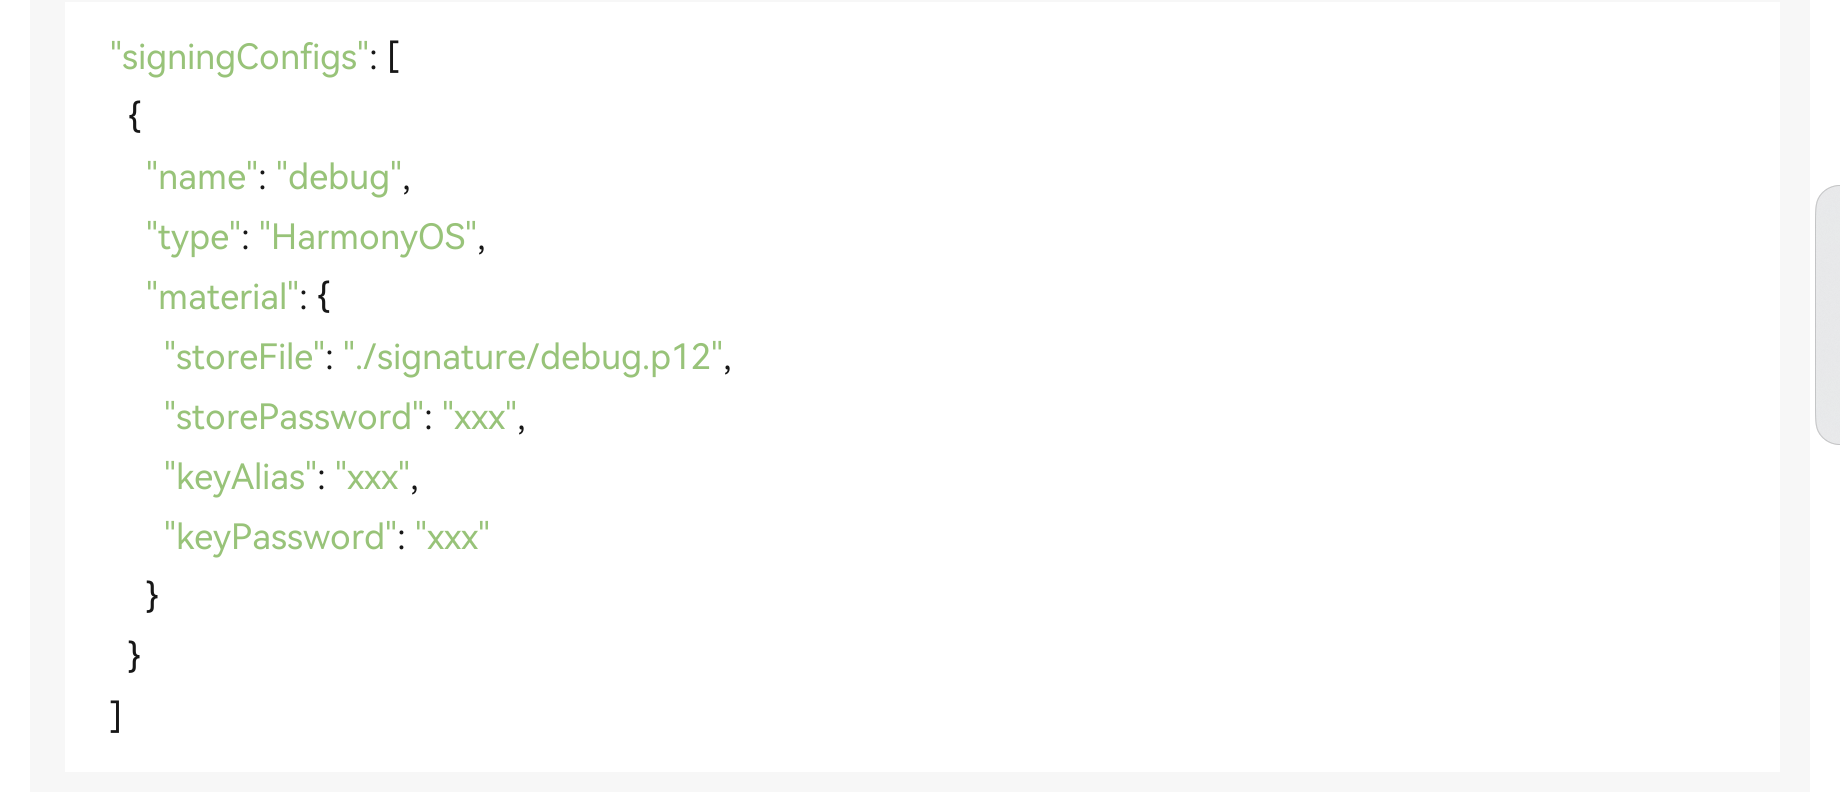
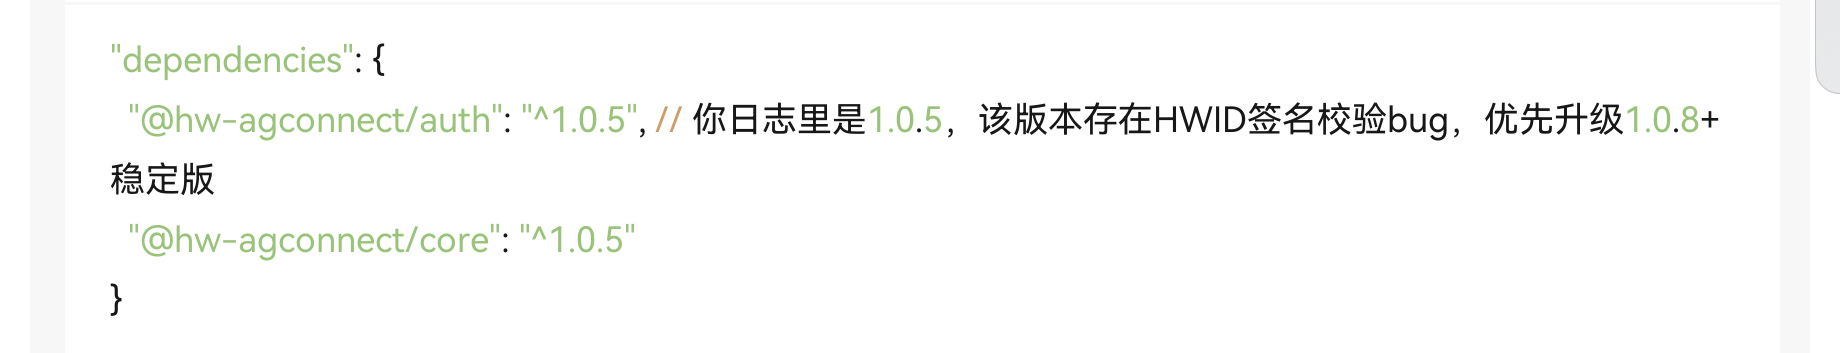
日志返回:responseCode:403, responseMsg:undefined,403代表服务端鉴权拒绝请求,在鸿蒙Next AGC账号登录场景里,不是单纯网络问题,是客户端发给AGC鉴权网关的凭证/签名/应用绑定关系校验不通过。你当前代码调用的是auth.signIn({kind:'hwid'}) HWID华为账号一键登录,下面按鸿蒙6.0 Next开发规范分维度严谨排查,按优先级从上到下核对。一、工程基础配置校验(90% 403根源)1. agconnect-services.json 配置与放置规范(鸿蒙Next强制要求)文件来源:必须从AGC控制台对应HarmonyOS应用下载,不能复用安卓的agconnect-services.json,两者字段不互通,混用直接403;放置路径:鸿蒙Next工程需放在 entry/src/main/resources/rawfile/agconnect-services.json,不能放错目录;核心字段核对(打开文件检查):client/app_id、client/client_id、client/client_secret 与AGC后台应用信息完全一致;service/hwid/hwid_client_id 存在且不为空,HWID登录依赖该字段,缺失直接鉴权403;同步签名信息:json内client/cert_fingerprint 指纹必须和当前调试/打包证书SHA256完全匹配,签名指纹不一致是最常见403诱因。2. 项目build.gradle/oh-package.json5 SDK依赖与模块配置(1)模块依赖(entry/oh-package.json5)鸿蒙6.0 Next 纯ArkTS工程依赖AGC账号SDK,版本要适配鸿蒙6,不要用老旧版本:V坑(2)工程级签名配置(工程根目录 build-profile.json5)进入AGC控制台→你的项目→HarmonyOS应用,确认应用包名(bundleName) 和工程entry/oh-package.json5里name完全一致,大小写不能错;华为账号服务(Account Kit)开关必须开启:控制台→增长→用户身份认证→华为账号,开启服务,未开启网关直接拦截返回403;客户端ID白名单:检查客户端ID没有被


4
2楼编辑于2026-07-01 14:32 来自广东
  • Ali Development

    调试必须配置有效p12签名,鸿蒙Next不允许无签名真机调试AGC服务;
    签名文件的SHA256指纹,必须在AGC控制台→项目设置→应用→HarmonyOS应用内录入,同时同步到agconnect-services.json的cert_fingerprint字段。
    3
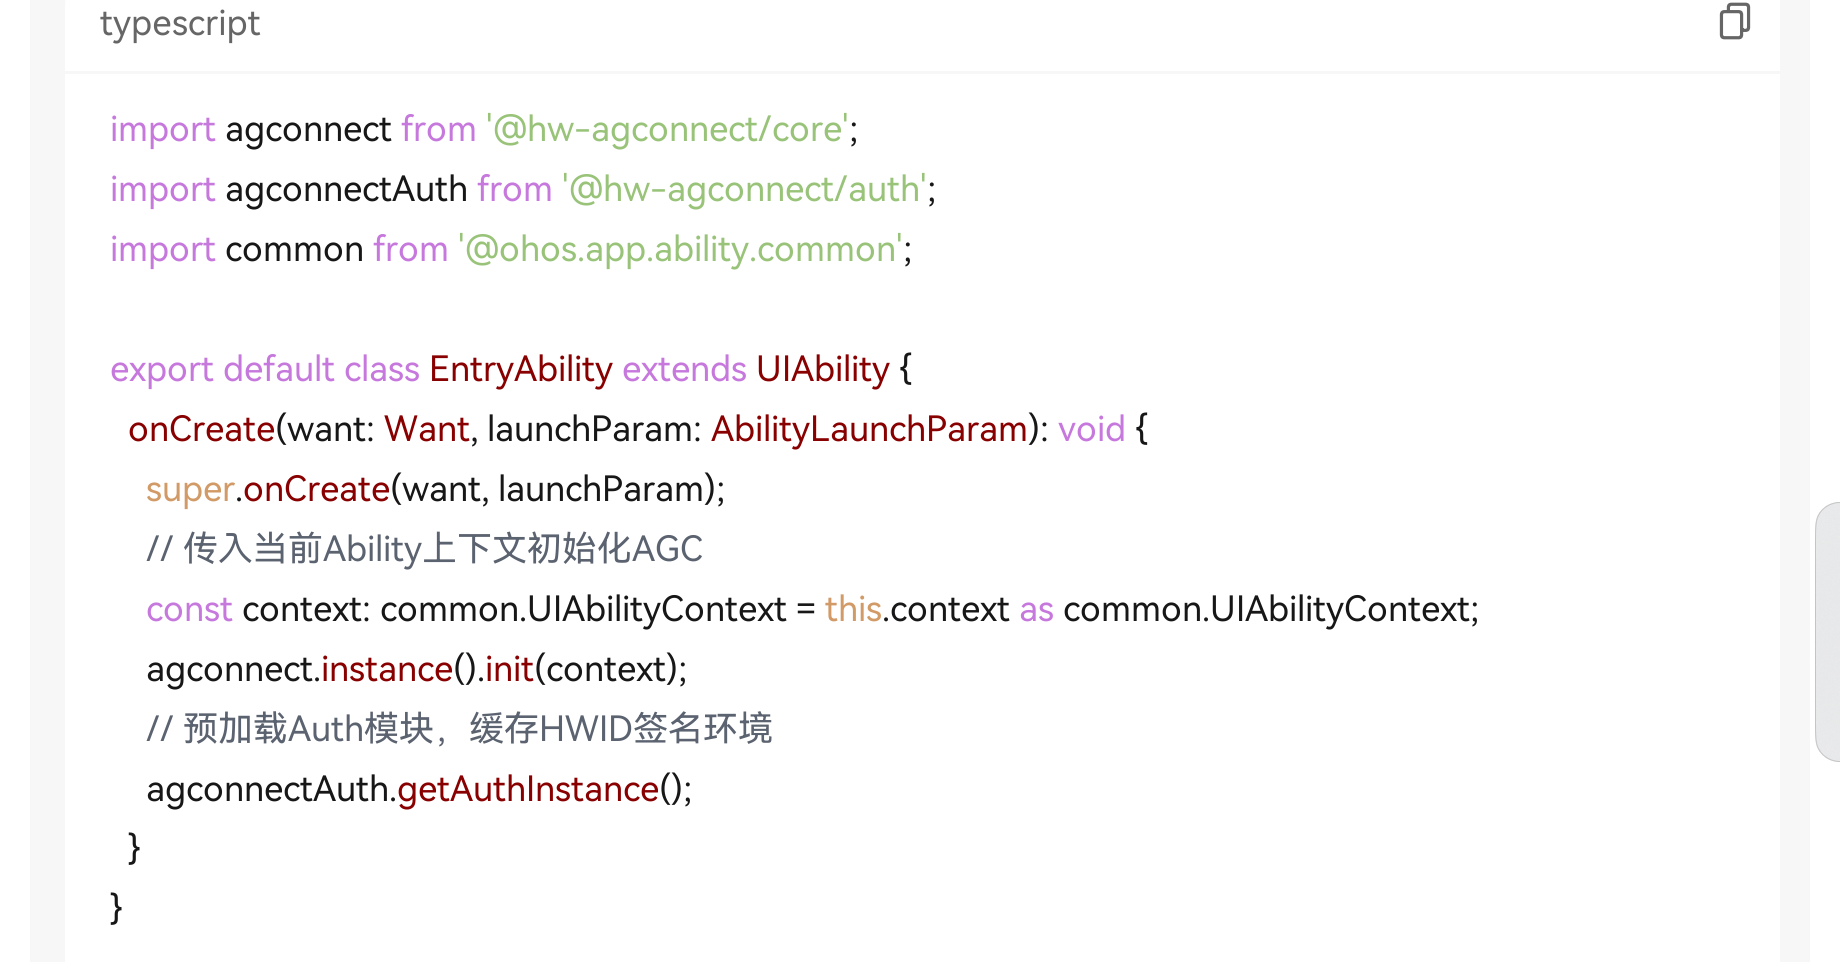
    页面内调用不能重复初始化,直接获取全局实例
    你现有代码缺少前置初始化,页面内直接auth.signIn,SDK无法组装合法签名报文,网关校验403。
    2026-07-01 14:32 来自广东
  • 134******05回复Ali Development
    好的我,改下看看,你这里提到的有些点我确实没配置到
    2026-07-01 14:50 来自湖南
  • 134******05回复134******05

    1.agconnect-services需要放到appScope/resources/rawfile目录内,放置到Entry资源目录会直接报AuthToken错误。且该文件内没有service/hwid/hwid_client_id字段,需要手动添加吗。也没有client/cert_fingerprint字段,同上。

    2026-07-01 15:14 来自湖南
  • 展开剩余1条回复
写回答
新增插入模板功能
一键使用模板,快速填写内容,轻松发帖~
知道了
  • 为了保障您的信息安全,请勿上传您的敏感个人信息(如您的密码等信息)和您的敏感资产信息(如关键源代码、签名私钥、调试安装包、业务日志等信息),且您需自行承担由此产生的信息泄露等安全风险。
  • 如您发布的内容为转载内容,请注明内容来源。

我要提问题

了解社区公约,与您携手共创和谐专业的开发者社区。