














 尼克森
HarmonyOS
HarmonyOS 应用申请受限权限被系统拒绝,常见原因与排查路径是什么?
HarmonyOS 应用申请受限权限被系统拒绝,常见原因与排查路径是什么?
背景
我们的应用在真机上申请 `ohos.permission.READ_MEDIA`、`ohos.permission.ACCESS_LOCATION` 等受限权限时,弹出的授权框被直接拒绝,应用拿不到授权结果,`requestPermissionsFromUser` 返回失败码。这种情况在模拟器和真机上表现不一致:模拟器上能弹出授权框,真机(部分机型)则直接失败。
已排查的方向
1. 确认 `module.json5` 中已经声明了对应权限,且 `reason` 与 `usedScene` 都填写完整。 2. 确认应用已经上架并处于可用状态,而不是本地调试包。 3. 确认没有在同一次调用中重复申请多个受限权限。
想请教的问题
• 受限权限被拒绝时返回的错误码在不同版本上不一致,有没有办法通过统一的日志埋点把「权限类型 → 拒绝原因 → 系统提示」串起来,便于定位是策略限制、用户历史选择,还是应用自身声明问题? • 遇到「用户之前拒绝过,系统不再弹窗」的情况,正确的引导路径应该是什么?是用 `abilityAccessCtrl` 查询状态后在应用内给出跳转设置的说明,还是有更标准的做法? • 如果需要在申请前预判权限是否可用,`accessTokenId` 和 `requestPermissionsFromUser` 之间的配合有没有最佳实践?


 AI助手
受限权限在真机上被直接拒绝,最常见的原因集中在三类:权限名本身无效或已废弃、受限开放权限未通过 ACL 审批写入签名 Profile、以及用户历史拒绝后系统不再弹窗。您描述的“模拟器能弹窗、真机直接失败”的现象,通常属于前两类,因为真机对签名 Profile 与权限声明的一致性校验比模拟器严格得多。
一、先纠正两个权限名问题
这是排查的第一优先级,因为传入无效权限名时,requestPermissionsFromUser 会在真机上直接返回失败而不弹窗:
ohos.permission.READ_MEDIA已从 API version 22 起废弃,替代方案请参考官方文档中的“文件权限组废弃替代方案”。继续声明该权限在高版本真机上会被系统拒绝。ohos.permission.ACCESS_LOCATION并非系统定义的权限名。HarmonyOS 的定位权限组实际为ohos.permission.LOCATION(精确定位)、ohos.permission.APPROXIMATELY_LOCATION(模糊定位)、ohos.permission.LOCATION_IN_BACKGROUND(后台定位)。申请精确定位时,LOCATION必须与APPROXIMATELY_LOCATION成对申请。
二、真机直接失败的常见原因与排查路径
| 原因类别 | 典型表现 | 排查方法 |
|---|---|---|
| 权限名无效或已废弃 | 接口直接抛异常,不弹窗 | 对照应用权限列表核对权限名、起始版本、废弃版本 |
| 受限开放权限未申请 ACL | 真机安装或运行时拒绝,模拟器正常 | 确认该权限在“受限开放权限”列表中,且已在开发者中心完成 ACL 权限申请并重新生成 Profile |
| Profile 未包含权限 | 签名校验失败 | 检查调试/发布 Profile 是否在申请权限步骤勾选了对应受限权限 |
| 用户曾拒绝过 | 不弹窗,authResults 为 -1 | 查看 dialogShownResults 是否为 false |
| Context 无效 | 返回 12100001 | 确认传入的是应用自身 UIAbility 的 Context |
| 弹窗创建失败 | 返回 12100009 | 检查是否在前台调用、是否存在并发申请 |
需要特别说明的是:受限开放权限(如 READ_IMAGEVIDEO、READ_AUDIO 等)必须先在开发者中心提交 ACL 权限申请,审核通过后权限信息会写入 Profile。调试阶段可通过 DevEco Studio 自动签名完成申请,发布阶段必须通过申请发布 Profile 手动完成。如果应用使用的受限权限超出申请范围,还会影响上架审核。
三、统一日志埋点:把“权限类型 → 拒绝原因 → 系统提示”串起来
requestPermissionsFromUser 返回的 PermissionRequestResult 对象(API 10+)本身就包含了完整的定位信息,四个关键字段是:
permissions:本次申请的权限名列表authResults:每个权限的授权结果,0 表示已授权,-1 表示未授权dialogShownResults:是否展示了授权弹窗(API 12+),true 表示弹窗展示过但用户拒绝,false 表示系统未弹窗(通常是用户历史拒绝或权限不可弹窗申请)errorReasons:每个权限的失败原因(API 12+)
配合 hilog 做统一埋点,即可在一份日志中区分“策略限制、用户历史选择、声明问题”三种情况。完整示例代码如下(适用于 API 12 及以上版本):
import { abilityAccessCtrl, bundleManager, common, Permissions } from '@kit.AbilityKit';
import { BusinessError } from '@kit.BasicServicesKit';
import { hilog } from '@kit.PerformanceAnalysisKit';

const PERMISSION_TAG: string = 'PermissionTrace';

// 权限申请结果的结构化模型,用于埋点上报
class PermissionTraceRecord {
  permissionName: string = '';
  authResult: number = -1;
  dialogShown: boolean = false;
  errorReason: string = '';
}

class PermissionManager {
  private atManager: abilityAccessCtrl.AtManager = abilityAccessCtrl.createAtManager();

  // 第一步:申请前预判,通过 accessTokenId 查询当前授权状态
  async checkGrantStatus(permission: Permissions): Promise<abilityAccessCtrl.GrantStatus> {
    let grantStatus: abilityAccessCtrl.GrantStatus = abilityAccessCtrl.GrantStatus.PERMISSION_DENIED;
    let tokenId: number = 0;
    try {
      const bundleInfo: bundleManager.BundleInfo =
        await bundleManager.getBundleInfoForSelf(bundleManager.BundleFlag.GET_BUNDLE_INFO_WITH_APPLICATION);
      tokenId = bundleInfo.appInfo.accessTokenId;
    } catch (error) {
      const err: BusinessError = error as BusinessError;
      hilog.error(0x0000, PERMISSION_TAG, `getBundleInfoForSelf fail, code: ${err.code}, msg: ${err.message}`);
      return grantStatus;
    }
    try {
      grantStatus = await this.atManager.checkAccessToken(tokenId, permission);
    } catch (error) {
      const err: BusinessError = error as BusinessError;
      hilog.error(0x0000, PERMISSION_TAG, `checkAccessToken fail, code: ${err.code}, msg: ${err.message}`);
    }
    return grantStatus;
  }

  // 第二步:向用户申请授权,并输出统一格式的埋点日志
  async requestFromUser(context: common.UIAbilityContext, permissions: Array<Permissions>):
    Promise<Array<PermissionTraceRecord>> {
    const records: Array<PermissionTraceRecord> = [];
    try {
      const result = await this.atManager.requestPermissionsFromUser(context, permissions);
      for (let i = 0; i < result.permissions.length; i++) {
        const record: PermissionTraceRecord = new PermissionTraceRecord();
        record.permissionName = result.permissions[i];
        record.authResult = result.authResults[i];
        record.dialogShown = result.dialogShownResults ? result.dialogShownResults[i] : false;
        record.errorReason = result.errorReasons ? result.errorReasons[i] : '';
        records.push(record);
        // 统一埋点:权限类型 -> 授权结果 -> 是否弹窗 -> 失败原因
        hilog.info(0x0000, PERMISSION_TAG,
          `permission: ${record.permissionName}, authResult: ${record.authResult}, ` +
          `dialogShown: ${record.dialogShown}, errorReason: ${record.errorReason}`);
      }
    } catch (error) {
      const err: BusinessError = error as BusinessError;
      // 接口级失败(如 Context 无效 12100001、弹窗创建失败 12100009)在此记录
      hilog.error(0x0000, PERMISSION_TAG, `requestPermissionsFromUser fail, code: ${err.code}, msg: ${err.message}`);
    }
    return records;
  }

  // 第三步:用户历史拒绝后,拉起权限设置弹窗二次引导
  async requestOnSetting(context: common.UIAbilityContext, permissions: Array<Permissions>):
    Promise<Array<abilityAccessCtrl.GrantStatus>> {
    try {
      const grantStatusList: Array<abilityAccessCtrl.GrantStatus> =
        await this.atManager.requestPermissionOnSetting(context, permissions);
      hilog.info(0x0000, PERMISSION_TAG, `requestPermissionOnSetting result: ${JSON.stringify(grantStatusList)}`);
      return grantStatusList;
    } catch (error) {
      const err: BusinessError = error as BusinessError;
      // 12100012 表示列表中存在未被用户拒绝过的权限,需先走 requestPermissionsFromUser
      hilog.error(0x0000, PERMISSION_TAG, `requestPermissionOnSetting fail, code: ${err.code}, msg: ${err.message}`);
      return [];
    }
  }
}
四、“用户拒绝过、系统不再弹窗”的标准引导路径
标准做法不是简单跳转系统设置,而是分两步走:
- 先调用
requestPermissionsFromUser。若authResults为 -1 且dialogShownResults为 true,说明弹窗展示过但用户拒绝了,此时应在页面内合适位置添加提示语引导用户开启权限或退出该场景,不要再次弹窗骚扰。 - 若
authResults为 -1 且dialogShownResults为 false,说明系统已不再弹窗(用户此前选择过“不允许”),此时调用requestPermissionOnSetting(API 12+)直接拉起权限设置弹窗引导用户授权。
两个关键约束:调用 requestPermissionOnSetting 前必须先调用过 requestPermissionsFromUser,否则返回 12100012;若用户此前点击的是“本次使用允许”,临时权限被取消后再次申请时应调用 requestPermissionsFromUser 而不是 requestPermissionOnSetting。另外该接口传入的权限需属于同一权限组,且不能混入 system_grant 类型权限。
五、申请前预判的最佳实践
checkAccessToken 与 requestPermissionsFromUser 的标准配合流程如下:
补充几点最佳实践:
- 按需申请:将权限请求与具体功能场景绑定,用户点击“获取位置”等按钮时再触发,避免启动时批量申请。一次调用中建议仅传入当前业务场景必要的权限,且定位类权限需成对传入。
- 从 API version 20 开始,还可以使用
getSelfPermissionStatus方法同步查询应用权限状态,作为checkAccessToken的补充。 - 权限使用理由(
reason)会在授权弹窗和“设置-隐私-权限管理”两处展示,若申请的是电话、信息、日历、通讯录、通话记录这五个权限组中的权限,需按工信部要求展示具体子权限的内容与用途。 - 真机排查时,可结合
hdc shell抓取日志,配合上述埋点的错误码定位:12100001 指向 Context 问题,12100009 指向弹窗创建问题,12100012 指向调用顺序问题,而errorReasons中的内容则直接指向系统侧的拒绝策略。
综上,建议您先核对权限名的有效性(尤其是 READ_MEDIA 的废弃替代和定位权限的正确名称),再确认受限开放权限的 ACL 审批与 Profile 状态,最后按上述流程图的标准链路组织申请与引导逻辑,即可在真机上稳定复现并定位拒绝原因。

 蓝瘦的蜕变

先核对权限名和授权方式。真机没弹窗可能是权限配置、系统策略或历史授权状态导致的,单凭 checkAccessToken 查到未授权,还判断不了原因。
- 先核对这两个权限。 HarmonyOS 前台模糊定位用
ohos.permission.APPROXIMATELY_LOCATION,需要精确定位时同时申请它和ohos.permission.LOCATION。需要注意的是:ohos.permission.READ_MEDIA 已被标记为废弃,仅让用户选照片或视频可用PhotoViewPicker。业务确需批量读图库时,按ohos.permission.READ_IMAGEVIDEO的受限流程申请,并核对真机所装包的签名 Profile 是否包含所需 ACL。应用已上架也要单独核对这项配置。开放权限列表 · 受限权限申请 - 埋点按权限记录。 用同一个请求 ID 关联机型、系统/API 版本、包版本和申请前状态,再按
permissions的下标记录authResults、dialogShownResults(API 12+)和errorReasons(API 18+,可能缺省)。调用抛错时单独记录BusinessError.code/message。未授权且未弹窗时,结合原因码排查,系统提示原文可在真机复现时核对。权限请求结果 · 访问控制错误码 - 先查状态,再按场景申请。 取本应用的
appInfo.accessTokenId,用checkAccessTokenSync查当前授权状态。已授权就继续业务,未授权则在用户触发功能时,用当前前台UIAbility的 Context 调用requestPermissionsFromUser。确认用户此前拒绝、系统已不再弹窗时,在页面说明用途,由用户点击后调用requestPermissionOnSetting(API 12+)或引导到系统设置,返回后再查一次。访问控制 API
2 左右
abilityAccessCtrl.checkSelfPermission 获取状态,申请时记录权限名称、返回错误码、dialogShownResults、系统原始日志关键字,再结合前置校验结果做归类:如果前置校验就是无权限且 dialogShownResults 标记没有弹出弹窗,优先判定为策略限制或者声明 / 审批问题,如果曾经成功弹出过弹窗而后失败,则归类为用户历史拒绝;其次对于用户拒绝之后不再弹出授权框的场景,标准流程为先通过权限状态接口判断,优先调用 requestPermissionOnSetting 拉起轻量权限设置弹窗,如果该接口不可用,再在页面给出说明,引导调用 openPermissionsInSystemSettings 跳转到系统权限设置页;至于预判权限的最佳实践,应当先借助 accessTokenId 调用 checkSelfPermission 预校验权限状态,不要直接发起申请,若状态为未授权,再调用 requestPermissionsFromUser,并且把预校验、申请调用、结果回调串联,避免无意义的申请调用,整套流程也方便埋点统计,同时注意受限权限一定要提前在 AGC 提交专项审批,不能只依靠 module.json5 的声明,这也是本地调试包高频踩坑点。1 橙动创意
先改正权限名单,再分析拒绝原因:ACCESS_LOCATION 不是这里的定位权限名,READ_MEDIA 也已废弃。精确定位要结合 APPROXIMATELY_LOCATION 与 LOCATION;仅选照片优先走选择器,确需受限图库能力再核对开放条件和签名 Profile。
API 18+ 可按同一索引记录结果,保留字段缺省状态,不要把缺省当成 false:
import { PermissionRequestResult } from '@kit.AbilityKit';

function tracePermission(result: PermissionRequestResult): void {
  result.permissions.forEach((name: string, i: number) => {
    console.info(`${name}: grant=${result.authResults[i]}, ` +
      `shown=${result.dialogShownResults?.[i]}, reason=${result.errorReasons?.[i]}`);
  });
}
dialogShownResults 从 API 12 起、errorReasons 从 API 18 起,低版本按可用字段处理;接口抛出的 BusinessError 与返回结果中的权限拒绝分开记录。不弹窗不一定是用户永久拒绝,也可能是声明、策略或 Context 问题。
先查本应用 token 的当前状态,用户触发时再申请;确认满足“此前已请求并被拒绝”等条件后,由用户点击引导 requestPermissionOnSetting,返回应用再查询,不能仅凭缓存标记直接继续业务。
 训犬者
先纠正权限名:ohos.permission.ACCESS_LOCATION 不是这里有效的位置权限,应按场景使用 APPROXIMATELY_LOCATION,精确定位还要同时申请 LOCATION。READ_MEDIA 从 API 22 起废弃,选择照片/视频优先考虑 PhotoPicker。权限定义
埋点要把“接口抛错”和“返回了逐权限结果”分开。API 18+ 返回结果可这样记录:
import { PermissionRequestResult } from '@kit.AbilityKit';

function logResult(r: PermissionRequestResult): void {
  r.permissions.forEach((permission: string, i: number) => {
    console.info(JSON.stringify({
      permission: permission,
      result: r.authResults[i],
      dialog: r.dialogShownResults?.[i],
      reason: r.errorReasons?.[i]
    }));
  });
}
dialogShownResults 从 API 12、errorReasons 从 API 18 起支持;缺失字段表示没有该信息,不要填成 false/0。另在 catch 中记录 BusinessError.code/message,并附系统/API/target 版本。
每次使用前通过本应用 accessTokenId 查询当前权限;此前申请被拒后,用户主动选择“去授权”时,可按 API 12+ 的 requestPermissionOnSetting 流程引导,返回后再查状态。上架成功并不自动授予设备权限。返回结果说明。
 卢队长
在 HarmonyOS 真机上 requestPermissionsFromUser 不弹窗直接返回拒绝(authResults 为 -1 且 dialogShownResults 为 false),标准排查链路是:权限有效性 → 前置依赖与声明完整性 → ACL 签名授权 → 用户历史拒绝,四类根因按此顺序排除。归因依据是返回结果中的 dialogShownResults 字段:弹窗后拒绝与未弹窗被拦截由此区分;未弹窗时结合本地申请历史细分配置限制与历史拒绝。二次引导的官方接口是 requestPermissionOnSetting(拉起系统设置授权弹窗),预检的官方接口是 checkAccessToken/checkAccessTokenSync(配合缓存的 accessTokenId 静默校验)。受限权限的验证必须以真机为准——真机严格校验签名 Profile 中的 ACL 授权,模拟器校验策略与真机存在差异。
一、真机直接拒绝的根因排查矩阵
| 根因 | 典型表现 | 排查动作 |
|---|---|---|
| 权限已废弃 | READ_MEDIA/WRITE_MEDIA(起始版本 7、废弃版本 22,API 9 起提供替代方案) | 核对官方权限列表废弃标注,按替代方案迁移:图片视频用 PhotoViewPicker,音频用 READ_AUDIO/WRITE_AUDIO,文件用文件 Picker |
| 受限权限缺 ACL 授权 | READ_IMAGEVIDEO 等受限开放权限首次申请即不弹窗 | 开发者中心提交业务场景申请,审批通过后重新生成含 acls 的 Profile 并手动签名 |
| 前置依赖缺失 | LOCATION 单独申请不生效 | LOCATION 须与 APPROXIMATELY_LOCATION 一起才可申请;后台位置权限须先具备前台位置权限 |
| 声明不完整 | user_grant 权限未配置 reason/usedScene | module.json5 的 requestPermissions 补全 reason(权限用途)与 usedScene(使用时机) |
| 系统版本差异 | 低版本真机接口或字段不可用 | 核对接口起始版本(requestPermissionOnSetting 需 API 12+),dialogShownResults 等字段访问前判空 |
| 用户历史拒绝 | 曾弹窗被拒后不再弹窗 | requestPermissionOnSetting 二次引导 |
权限选型的关键分界:READ_IMAGEVIDEO 是受限开放权限,仅数据克隆备份、相册整理、智能视频生成三类特殊场景可申请,申请后审核约 3 个工作日;用户手动选图、投屏、分享、美化等场景官方明确要求勿申请权限,直接使用 PhotoViewPicker(用户主动选择,无需申请任何权限)。ACL 申请流程:开发者中心提交业务场景申请 → 审批 → 申请 Profile 文件时勾选已通过的受限 ACL 权限 → 生成包含 acls 字段的新 Profile → 下载后手动签名替换,最后在 module.json5 的 requestPermissions 中声明;注意部分受限权限的申请入口仅对企业开发者开放,修改 ACL 权限后需重新创建 Profile。
二、归因埋点模型
三分支归因与官方链路一致:授权成功(authResults 为 0);弹窗后用户拒绝(-1 且 dialogShownResults 为 true,页面内提示引导);未弹窗被拦截(-1 且为 false,直接拉起设置弹窗二次引导),后者再按本地申请历史细分——首次申请即拦截指向声明/ACL 限制,有申请历史指向用户历史拒绝:
import { abilityAccessCtrl, Permissions, common } from '@kit.AbilityKit';
import { BusinessError } from '@kit.BasicServicesKit';

// 归因枚举:弹窗后拒绝 / 首次申请即被拦截 / 历史拒绝导致不再弹窗
enum DenyReason {
  USER_REJECTED_THIS_TIME = 'USER_REJECTED_THIS_TIME',
  SYSTEM_SILENT_BLOCK = 'SYSTEM_SILENT_BLOCK',
  PREVIOUSLY_DENIED = 'PREVIOUSLY_DENIED'
}

async function requestWithTelemetry(context: common.UIAbilityContext,
  permission: Permissions, hasAppliedBefore: boolean): Promise<boolean> {
  const atManager: abilityAccessCtrl.AtManager = abilityAccessCtrl.createAtManager();
  try {
    const result: abilityAccessCtrl.PermissionRequestResult =
      await atManager.requestPermissionsFromUser(context, [permission]);
    const isGranted: boolean =
      result.authResults[0] === abilityAccessCtrl.GrantStatus.PERMISSION_GRANTED;
    // 低版本设备 dialogShownResults 可能为 undefined,访问前判空
    const isDialogShown: boolean = result.dialogShownResults ? result.dialogShownResults[0] : false;

    if (!isGranted) {
      let denyReason: DenyReason;
      if (isDialogShown) {
        denyReason = DenyReason.USER_REJECTED_THIS_TIME;
      } else {
        // hasAppliedBefore 由本地持久化申请历史支撑,用于区分配置限制与历史拒绝
        denyReason = hasAppliedBefore ? DenyReason.PREVIOUSLY_DENIED : DenyReason.SYSTEM_SILENT_BLOCK;
      }
      console.error(`[PermissionTelemetry] perm=${permission}, reason=${denyReason}, rawCode=${result.authResults[0]}`);
      // API 18 起可追加 errorReasons 失败原因
      if (result.errorReasons) {
        console.error(`[PermissionTelemetry] errorReasons=${result.errorReasons[0]}`);
      }
    }
    return isGranted;
  } catch (err) {
    // catch 变量不得标注类型,断言后取 code/message
    const e: BusinessError = err as BusinessError;
    console.error(`[PermissionTelemetry] perm=${permission}, reason=API_EXCEPTION, code=${e.code}, msg=${e.message}`);
    return false;
  }
}
一次申请多个权限时,authResults 与 dialogShownResults 按入参数组顺序对应,需遍历逐项上报。归因时还需纳入系统弹窗三种操作的后续行为:仅使用期间允许——点击后直接授权,再次申请不再弹窗;本次使用允许——授予临时权限(单次授权),临时权限被取消后再次申请会重新弹窗;不允许——无法获取权限,再次申请不再弹窗。dialogShownResults 为 false 的常见来源即用户此前的“不允许”与“仅使用期间允许”选择。
三、二次授权引导
标准调用链路:先 requestPermissionsFromUser,返回未授权且 dialogShownResults 为 false 时调用 requestPermissionOnSetting,系统在当前界面拉起设置授权弹窗,用户拨动开关后回调立即返回最新授权状态:
import { abilityAccessCtrl, Permissions, common } from '@kit.AbilityKit';

// 二次授权:拉起系统设置授权弹窗(调用前必须已调用过 requestPermissionsFromUser)
async function requestOnSetting(context: common.UIAbilityContext, permission: Permissions): Promise<boolean> {
  const atManager: abilityAccessCtrl.AtManager = abilityAccessCtrl.createAtManager();
  // 返回值为授权状态数组,与入参权限列表顺序对应
  const settingRes: Array<abilityAccessCtrl.GrantStatus> =
    await atManager.requestPermissionOnSetting(context, [permission]);
  return settingRes[0] === abilityAccessCtrl.GrantStatus.PERMISSION_GRANTED;
}
两个使用边界:其一,若不弹窗的根因是权限已废弃或 ACL 未授权,设置弹窗中该权限开关同样不可用,二次引导无效,必须先按第一节矩阵排除配置类根因;其二,用户此前点击“本次使用允许”获得临时授权的场景,下次申请应走 requestPermissionsFromUser 而非直接 requestPermissionOnSetting。若需跳转系统设置应用详情页作为兜底,通过 startAbility 拉起系统设置应用,具体参数以官方“拉起系统应用”指导为准。
四、预检状态机
accessTokenId 在应用安装后固定,进程内缓存一次即可,避免高频 getBundleInfoForSelf 的跨进程开销;预检使用同步接口组合,与官方最佳实践示例一致。“预检 → 申请 → 二次引导”三段式:
import { abilityAccessCtrl, bundleManager, common, Permissions } from '@kit.AbilityKit';

class PermissionHelper {
  private static instance: PermissionHelper | null = null;
  private tokenId: number = 0;
  private tokenLoaded: boolean = false;

  static getInstance(): PermissionHelper {
    if (PermissionHelper.instance === null) {
      PermissionHelper.instance = new PermissionHelper();
    }
    return PermissionHelper.instance;
  }

  // 获取并缓存 accessTokenId,应用生命周期内复用
  private loadTokenId(): void {
    if (this.tokenLoaded) {
      return;
    }
    const bundleInfo: bundleManager.BundleInfo = bundleManager.getBundleInfoForSelfSync(
      bundleManager.BundleFlag.GET_BUNDLE_INFO_WITH_APPLICATION
    );
    this.tokenId = bundleInfo.appInfo.accessTokenId;
    this.tokenLoaded = true;
  }

  // 静默预检:已授权直接放行,零打扰
  checkPermission(permission: Permissions): boolean {
    this.loadTokenId();
    const atManager: abilityAccessCtrl.AtManager = abilityAccessCtrl.createAtManager();
    const status: abilityAccessCtrl.GrantStatus = atManager.checkAccessTokenSync(this.tokenId, permission);
    return status === abilityAccessCtrl.GrantStatus.PERMISSION_GRANTED;
  }

  // 完整闭环:预检 + 首次弹窗 + 未弹窗时拉起设置弹窗
  async ensurePermission(context: common.UIAbilityContext, permission: Permissions): Promise<boolean> {
    if (this.checkPermission(permission)) {
      return true;
    }
    const atManager: abilityAccessCtrl.AtManager = abilityAccessCtrl.createAtManager();
    const reqRes: abilityAccessCtrl.PermissionRequestResult =
      await atManager.requestPermissionsFromUser(context, [permission]);
    if (reqRes.authResults[0] === abilityAccessCtrl.GrantStatus.PERMISSION_GRANTED) {
      return true;
    }
    const dialogShown: boolean = reqRes.dialogShownResults ? reqRes.dialogShownResults[0] : false;
    if (!dialogShown) {
      const settingRes: Array<abilityAccessCtrl.GrantStatus> =
        await atManager.requestPermissionOnSetting(context, [permission]);
      return settingRes[0] === abilityAccessCtrl.GrantStatus.PERMISSION_GRANTED;
    }
    return false;
  }
}
申请时机的官方最佳实践:按需请求权限(最小权限原则,权限请求与功能场景紧密结合,避免首次启动时请求大量权限,用户实际使用功能时再请求);尊重用户选择(用户拒绝后不再次弹窗,在页面适当位置添加提示引导)。技术约束上,弹窗依赖 UIAbility 主窗口,须在窗口加载完成后、具备 UI 上下文时调用,官方示例均在组件内获取上下文后发起申请。
1 匿名用户写的很好4天前 来自北京
 仙银
真机上受限权限直接失败,大概率是下面三个原因之一:受限权限的 ACL 未审批/调试 Profile 未关联、应用处于后台或锁屏状态拉弹窗、或者你用的权限名本身就不对(比如 READ_MEDIA 已废弃,应该用 READ_IMAGEVIDEO)。
逐个回答你的问题。
1. 统一日志追踪:权限类型 → 拒绝原因 → 系统提示
API 12 起返回的 dialogShownResults 可以判断弹窗是否真的展示过;API 18 起返回的 errorReasons 把拒绝原因码化了,这两个字段组合就能串起完整链路。
返回值关键字段(PermissionRequestResult 文档):
authResults:-1 未授权 / 0 已授权 / 2 请求无效dialogShownResults(API 12+):true 弹窗展示了 / false 没弹窗errorReasons(API 18+):0 合法 / 1 权限名非法 / 2 未声明 / 3 不满足申请条件(如位置权限前提) / 4 用户未同意隐私声明 / 5 不支持弹窗申请 / 6 manual_settings 类型 / 12 服务异常
建议埋点逻辑:
import { abilityAccessCtrl, Context, common, PermissionRequestResult } from '@kit.AbilityKit';
import { BusinessError } from '@kit.BasicServicesKit';

function requestWithLog(context: Context, permissions: Array<string>): void {
  const atManager: abilityAccessCtrl.AtManager = abilityAccessCtrl.createAtManager();
  atManager.requestPermissionsFromUser(context, permissions)
    .then((data: PermissionRequestResult) => {
      for (let i = 0; i < data.permissions.length; i++) {
        const record: Record<string, string | number | boolean> = {
          'permission': data.permissions[i],
          'authResult': data.authResults[i],
          'dialogShown': data.dialogShownResults ? data.dialogShownResults[i] : 'N/A',
          'errorReason': data.errorReasons ? data.errorReasons[i] : 'N/A',
        };
        console.info(`[PermissionLog] ${JSON.stringify(record)}`);
      }
    })
    .catch((err: BusinessError) => {
      console.error(`[PermissionLog] code: ${err.code}, msg: ${err.message}`);
    });
}
API 18 之前的版本没有 errorReasons,只能靠 authResults + dialogShownResults 组合推断:authResults=-1 且 dialogShownResults=false → 用户之前已拒绝,系统不再弹窗;authResults=2 → 权限声明或申请条件有问题。
2. 用户拒绝后不再弹窗的正确引导路径
用户拒绝过一次后,再次调用 requestPermissionsFromUser 不会弹窗,这是系统设计。标准做法是 requestPermissionOnSetting 直接拉起系统权限设置半模态弹窗,不需要手动拼 Want 跳设置页。
const atManager: abilityAccessCtrl.AtManager = abilityAccessCtrl.createAtManager();
const context: Context = this.getUIContext().getHostContext() as common.UIAbilityContext;

atManager.requestPermissionsFromUser(context, ['ohos.permission.APPROXIMATELY_LOCATION'])
  .then((data: PermissionRequestResult) => {
    if (data.authResults[0] === 0) {
      return;
    }
    if (data.dialogShownResults && !data.dialogShownResults[0]) {
      atManager.requestPermissionOnSetting(context, ['ohos.permission.APPROXIMATELY_LOCATION'])
        .then((grantStatus: Array<abilityAccessCtrl.GrantStatus>) => {
          console.info(`setting result: ${grantStatus}`);
        })
        .catch((err: BusinessError) => {
          console.error(`setting fail: ${err.code}`);
        });
    }
  });
文档在这:再次向用户申请授权
注意 requestPermissionOnSetting 不能传入 manual_settings 类型的权限,否则返回 12100014 错误。
3. 申请前预判权限的最佳实践
标准流程:先用 checkAccessToken 查状态 → 未授权则调 requestPermissionsFromUser → 用户拒绝后走 requestPermissionOnSetting。
accessTokenId 通过 bundleManager.getBundleInfoForSelfSync 获取,传入 checkAccessToken 做前置校验。不要跳过 checkAccessToken 直接调 requestPermissionsFromUser,否则无法区分"首次申请"和"用户已拒绝"。
import { abilityAccessCtrl, bundleManager, Permissions, common } from '@kit.AbilityKit';

async function checkAndRequest(context: Context, permission: Permissions): Promise<void> {
  const atManager: abilityAccessCtrl.AtManager = abilityAccessCtrl.createAtManager();
  const bundleInfo: bundleManager.BundleInfo =
    bundleManager.getBundleInfoForSelfSync(bundleManager.BundleFlag.GET_BUNDLE_INFO_WITH_APPLICATION);
  const tokenId: number = bundleInfo.appInfo.accessTokenId;

  const status: abilityAccessCtrl.GrantStatus =
    await atManager.checkAccessToken(tokenId, permission);

  if (status === abilityAccessCtrl.GrantStatus.PERMISSION_GRANTED) {
    return;
  }

  const data: PermissionRequestResult =
    await atManager.requestPermissionsFromUser(context, [permission]);

  if (data.authResults[0] !== 0 && data.dialogShownResults && !data.dialogShownResults[0]) {
    await atManager.requestPermissionOnSetting(context, [permission]);
  }
}
文档:程序访问控制管理
另外,你提到的 READ_MEDIA 权限已废弃,媒体读取权限应使用 ohos.permission.READ_IMAGEVIDEO,这是受限开放权限,需要先在 AGC 申请 ACL 审批通过、调试 Profile 关联该权限后,真机上才能正常弹窗授权。模拟器不校验 ACL,所以表现不一致。位置权限也类似,APPROXIMATELY_LOCATION 和 LOCATION 需要同时声明且先申请模糊位置再申请精确定位,否则 authResults 会返回 2(请求无效)。
 Z
真机和模拟器表现不一致,最常见的原因有两个:受限权限没走 ACL 审批 + 调试 Profile 没关联该权限,以及用户之前拒绝过后系统不再弹窗。逐个问题回答:
- 怎么把权限类型、拒绝原因、系统提示串起来做日志埋点
API 12 起PermissionRequestResult 新增了 dialogShownResults 字段(boolean 数组),API 18 起 新增了 errorReasons 字段(number 数组),这两个字段就是官方给的"拒绝原因溯源"能力。搭配 authResults 一起用,就能判断:
- authResults=-1 + dialogShownResults=true → 用户本次明确拒绝
- authResults=-1 + dialogShownResults=false → 不再弹窗,需引导去设置
- authResults=2 → 请求无效(权限未声明/名字非法/不满足申请条件),此时看 errorReasons
- errorReasons 具体值:0 合法,1 权限名非法,2 未声明,3 不满足条件(如位置权限需先申请 APPROXIMATELY_LOCATION),4 用户未同意隐私声明,5 不支持弹窗申请,6 manual_settings 类型
建议在 requestPermissionsFromUser 的回调里把 permissions、authResults、dialogShownResults、errorReasons 四个字段一起打日志,这样一个调用就能完整溯源。API 12 以下没有 dialogShownResults 和 errorReasons,只能靠 authResults=-1 做粗略判断,确实没法区分"用户拒绝"和"不再弹窗"——这是版本限制,没别的办法。
- 用户之前拒绝过、系统不再弹窗,正确引导路径
官方的标准做法是用 requestPermissionOnSetting() 二次拉起权限设置弹窗,不需要你自己跳转设置页。代码示例如下:
import { abilityAccessCtrl, common, Permissions, PermissionRequestResult } from '@kit.AbilityKit';
import { BusinessError } from '@kit.BasicServicesKit';

async function requestLocationPermission(context: common.UIAbilityContext): Promise<void> {
  const atManager: abilityAccessCtrl.AtManager = abilityAccessCtrl.createAtManager();
  const permissionList: Array<Permissions> = ['ohos.permission.APPROXIMATELY_LOCATION'];

  const result: PermissionRequestResult =
    await atManager.requestPermissionsFromUser(context, permissionList);

  if (result.authResults[0] === 0) {
    console.info('已授权');
    return;
  }

  const shown: boolean = result.dialogShownResults ? result.dialogShownResults[0] : false;
  if (!shown && result.authResults[0] === -1) {
    try {
      const grantStatus: Array<abilityAccessCtrl.GrantStatus> =
        await atManager.requestPermissionOnSetting(context, permissionList);
      console.info('设置页授权结果: ' + grantStatus[0]);
    } catch (err) {
      const error = err as BusinessError;
      console.error('requestPermissionOnSetting failed: ' + error.code + ', ' + error.message);
    }
  }
}
也可以用 openPermissionOnSetting 跳转到系统设置页让用户手动授权,但 requestPermissionOnSetting 更直接,半模态弹窗体验更好。不要反复调用 requestPermissionsFromUser,拒绝后它不会再弹窗。
- 申请前预判权限是否可用,accessTokenId 和 requestPermissionsFromUser 的配合
最佳实践是三步走:checkAccessToken 查状态 → requestPermissionsFromUser 申请 → 不弹窗则 requestPermissionOnSetting 兜底。accessTokenId 通过 bundleManager.getBundleInfoForSelfSync 获取,传给 checkAccessToken 即可:
import { abilityAccessCtrl, bundleManager, common, Permissions, PermissionRequestResult } from '@kit.AbilityKit';

async function checkAndRequestPermission(context: common.UIAbilityContext, permission: Permissions): Promise<boolean> {
  const atManager: abilityAccessCtrl.AtManager = abilityAccessCtrl.createAtManager();
  const bundleInfo: bundleManager.BundleInfo =
    bundleManager.getBundleInfoForSelfSync(bundleManager.BundleFlag.GET_BUNDLE_INFO_WITH_APPLICATION);
  const tokenID: number = bundleInfo.appInfo.accessTokenId;

  const status: abilityAccessCtrl.GrantStatus =
    await atManager.checkAccessToken(tokenID, permission);
  if (status === abilityAccessCtrl.GrantStatus.PERMISSION_GRANTED) {
    return true;
  }

  const result: PermissionRequestResult =
    await atManager.requestPermissionsFromUser(context, [permission]);

  if (result.authResults[0] === 0) {
    return true;
  }

  const shown: boolean = result.dialogShownResults ? result.dialogShownResults[0] : false;
  if (!shown) {
    try {
      const grantStatus: Array<abilityAccessCtrl.GrantStatus> =
        await atManager.requestPermissionOnSetting(context, [permission]);
      return grantStatus[0] === abilityAccessCtrl.GrantStatus.PERMISSION_GRANTED;
    } catch (err) {
      return false;
    }
  }
  return false;
}
另外你提到的真机和模拟器不一致,要特别检查:READ_MEDIA 是受限开放权限(ACL 权限),调试时必须用调试 Profile 且 Profile 里关联了该 ACL 权限,否则真机上直接失败。模拟器对 ACL 权限管控比真机宽松,所以能弹出。受限权限审批前可以用 DevEco Studio 自动签名或创建试用调试 Profile(有效期 5 天)来提前调试。
相关文档:
PermissionRequestResult
再次向用户申请授权
程序访问控制管理
受限权限审批前调试方法
 大雷神
统一埋点还需要保留“未知”状态,否则跨版本统计会误判。上面部分示例把缺省的 dialogShownResults 当成 false,把权限查询异常当成未授权,这两种归并都可能把接口问题算到用户拒绝或系统策略上。
官方 PermissionRequestResult 文档明确:dialogShownResults 从API 12起提供,是可选字段;未返回时表示本次结果不包含弹窗展示状态。errorReasons 从API 18起提供,也可选,类型为数值数组;未返回时同样表示没有原因码,不等于原因码0。
https://developer.huawei.com/consumer/cn/doc/harmonyos-references/js-apis-permissionrequestresult/
建议日志这样区分:
• 权限状态查询成功:记录实际授权状态;查询失败:记录“查询失败”及异常信息,先修查询链路,不直接转成用户拒绝。
• 申请成功返回结果:按返回的 permissions 数组逐项关联 authResults、dialogShownResults、errorReasons,字段不存在时保留为“未提供”。不要在模型初始化时默认填 false 或0,然后丢掉是否真正返回该字段的信息。
• 申请接口抛异常:独立记录调用失败,不伪造一份逐权限拒绝结果。
还要避免两个推断:shown=true本身只说明展示过弹窗,必须结合authResults才能判断是否拒绝;shown=false也不是“用户以前一定拒绝过”的证据,官方列出的原因还包括权限类型、当前状态和系统策略。authResults=2属于请求无效,应排查声明、名称及特殊条件,不能放进用户拒绝率。
可以用同一套日志跑三个对照:首次申请后同意、首次申请后拒绝再申请、传入未正确声明的权限。再分别在有/无errorReasons支持的目标系统上比对:旧版本只能记录现有证据,不能为了统计口径统一而填一个推测的拒绝原因。这样你们汇总“真机特定版本失败率”时,才不会把缺字段、调用异常和真正的用户拒绝混在一起。
以上是结果归类与日志设计补充,未在你们的设备上复现,不据此确定本帖真机失败的根因。
OneFan应用权限列表-指南与API参考-指南-系统-安全-程序访问控制-应用权限管控-应用权限列表 - 华为HarmonyOS开发者
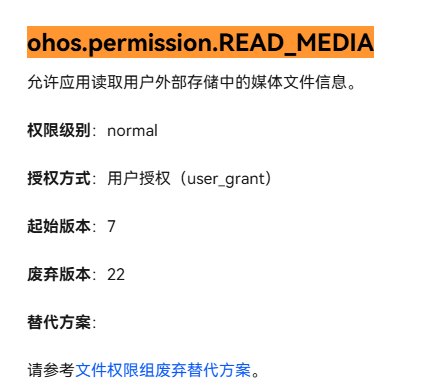
要区分一下权限,ohos.permission.READ_MEDIA已废弃,需要替换。参考下文:
ohos.permission.ACCESS_LOCATION 权限 HarmonyOS并未提供。
其他ACL受限权限则需要改profile,参考:申请调试Profile-开发与测试-入门与准备-应用开发准备-管理Profile-申请调试Profile - 华为HarmonyOS开发者 即可。
在需要使用权限时 或者启动时主动调用requestPermissionsFromUser 即可。

- 为了保障您的信息安全,请勿上传您的敏感个人信息(如您的密码等信息)和您的敏感资产信息(如关键源代码、签名私钥、调试安装包、业务日志等信息),且您需自行承担由此产生的信息泄露等安全风险。
- 如您发布的内容为转载内容,请注明内容来源。
我要提问题
HarmonyOS 相机拒绝情况下,使用相机还是可以进行拍照,这是什么原因?(API12+)
HarmonyOS 无法申请Sample需要的ACL提权 (API12+)
HarmonyOS 私服拒绝连接(API12+)
HarmonyOS 如何申请签署《华为数字商品及联运服务协议》(API12+)
【FAQ】HarmonyOS SDK 闭源开放能力 — Notification Kit
HarmonyOS 使用notificationManager.requestEnableNotification,第一次选择不允许后,非第一次再次请求依然会返回error (API12+)
HarmonyOS 如何防止频繁弹窗申请读取剪贴板权限(API12+)
HarmonyOS requestPermissionsFromUser授权弹窗弹起的同时,openCustomDialog自定义弹窗不执行显示 (API12+)


 苏公安网备 32011402010933号