














 etsuyou
App开发
HarmonyOS 5
ArkWeb如何像浏览器一样删掉域名安全策略正常访问https变成http的网页?
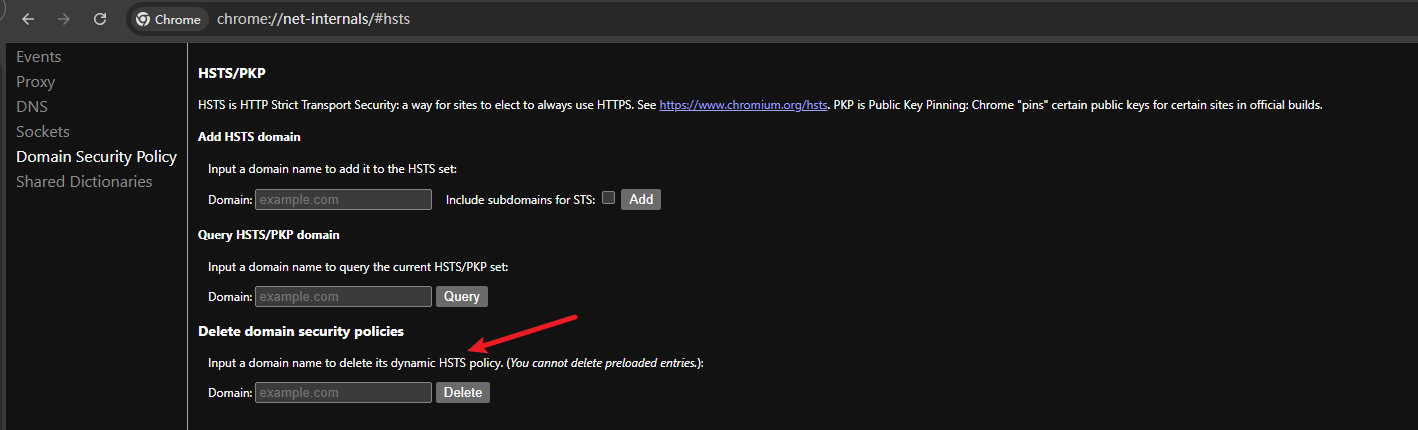
由于一些原因,一个网站本来又SSL,https访问,但是现在关掉了,但是arkweb还是默认走https,写了http还是这样,如何像浏览器一样输入chrome://net-internals/#hsts,在里面Delete domain security policies这里删掉域名的hsts缓存?


 雷霆击碎黑暗
1.HSTS 是浏览器层面的安全策略(强制 HTTPS 连接),由服务器通过 Strict-Transport-Security响应头控制,建议为了保障网站的安全性,优先让服务端升级https证书;
2.如果期望不修改代码,可尝试在设置->存储中清除应用的缓存来解决问题;如可以修改代码,可在客户端代码中使用removeAllCache或clearCache接口清理缓存后查看能否解决?如仍有问题麻烦及时反馈~
 蓝瘦的蜕变

ArkWeb也是可以访问http协议的,这个应该是跟你的服务器配置有关吧,是不是配置了将http重定向为https,也就是会造成访问http都会默认定向访问https。
取消 HTTP 访问重定向到 HTTPS 的操作,核心是删除或注释掉服务器配置中对应的重定向规则,不同类型的 Web 服务器配置位置和方式不同,以下例举Nginx 服务器具体操作步骤:
- 找到配置文件Nginx 的 HTTP/HTTPS 配置通常在
/etc/nginx/nginx.conf,或/etc/nginx/conf.d/目录下的站点配置文件(如yourdomain.conf)。 - 定位并删除重定向规则打开配置文件,找到监听 80 端口(HTTP)的
server块,里面会有类似以下的重定向代码,删除或用#注释掉:收起自动换行深色代码主题复制server { listen 80; server_name yourdomain.com www.yourdomain.com; # 以下是 HTTP 重定向 HTTPS 的规则,需要删除/注释 return 301 https://$host$request_uri; } - 验证并重启 Nginx
- 验证配置语法:
nginx -t - 重启 Nginx 生效:
systemctl restart nginx
- 验证配置语法:
11- etsuyou服务器之前配置是走https,arkweb访问过。现在服务器改成http了,但是arkweb还是强制走https,服务器配置不能改,我需要刷新/更新/充值受影响的客户端的arkweb。2025-12-19 05:45 来自北京
 丿未来丶
若需加载HTTP网页,需在允许加载的白名单中明确配置HTTP协议:
// 示例:在setUrlTrustList中配置HTTP协议支持
urlTrustList: string =
'{"UrlPermissionList": [{"scheme": "http", "host": "example.com", "port": 80, "path": "test"}]}';

// 调用setUrlTrustList方法激活白名单
this.controller.setUrlTrustList(this.urlTrustList);- 关键点:scheme字段需设置为"http",且host、port、path需与目标HTTP地址匹配。
- 限制:仅白名单内配置的HTTP地址可加载,其他未配置的HTTP地址仍会被拦截。
二、通过请求拦截绕过协议限制(需谨慎)
若需完全禁用安全策略(不推荐,存在安全风险),可通过onInterceptRequest回调拦截请求并动态修改协议:
Web({ src: "https://example.com", controller: this.webviewController })
  .onInterceptRequest((event) => {
    if (event?.request?.getRequestUrl()?.startsWith("https://")) {
      // 将HTTPS请求替换为HTTP
      const newUrl = event.request.getRequestUrl().replace("https://", "http://");
      event.request.setRequestUrl(newUrl);
    }
    return;
})- 风险说明:此操作可能导致中间人攻击、数据泄露等问题,仅建议在完全可控的内网环境中使用。
- 补充建议:若需加载本地HTTP资源,可结合fileAccess(true)和路径映射(参考跨域解决方案)。

 俩毛豆
 FIEforever
根据您的问题,我来为您详细解答 ArkWeb 如何处理 HSTS 缓存和 HTTP/HTTPS 访问的问题:
问题分析
您遇到的情况是:
- 网站原本有 SSL,可以通过 HTTPS 访问
- 现在网站关闭了 SSL,只能通过 HTTP 访问
- 但 ArkWeb 仍然默认使用 HTTPS 访问
- 您希望像 Chrome 浏览器一样删除域名的 HSTS 缓存
解决方案
方案一:清除 ArkWeb 的 HSTS 缓存
ArkWeb 没有像 Chrome 那样的专门 HSTS 管理界面,但可以通过以下方式清除相关缓存:
typescript
运行
import { webview } from '@kit.ArkWeb';
import { BusinessError } from '@kit.BasicServicesKit';

@Entry
@Component
struct WebComponent {
  controller: webview.WebviewController = new webview.WebviewController();

  // 清除Web缓存(包括HSTS相关缓存)
  clearWebCache() {
    try {
      // 清除当前WebView的缓存
      this.controller.removeCache(true); // true表示同时清除ROM和RAM中的缓存

      // API 18及以上版本可以使用静态方法清除所有Web缓存
      if (webview.WebviewController.removeAllCache) {
        webview.WebviewController.removeAllCache(true);
      }

      console.log('Web缓存清除成功');
    } catch (error) {
      console.error(`清除缓存失败: ${(error as BusinessError).message}`);
    }
  }

  build() {
    Column() {
      Button('清除Web缓存')
        .onClick(() => this.clearWebCache())

      Web({
        src: 'http://your-domain.com', // 注意这里使用HTTP协议
        controller: this.controller
      })
      .mixedMode(webview.MixedMode.All) // 允许HTTP和HTTPS混合内容
      .cacheMode(webview.CacheMode.Online) // 不使用缓存,直接从网络获取
    }
  }
}
方案二:使用隐私模式(推荐)
开启隐私模式可以避免 HSTS 策略被持久化保存:
typescript
运行
Web({
  src: 'http://your-domain.com',
  controller: this.controller,
  incognitoMode: true // 开启隐私模式
})
效果:在隐私模式下,HSTS 策略不会被保存到本地,关闭 WebView 后相关策略会被清除。
方案三:配置网络安全策略
在 module.json5 中配置允许 HTTP 访问:
json
{
  "module": {
    "metaData": {
      "customData": [
        {
          "name": "ohos.application.networkSecurityConfig",
          "value": "rawfile/network_security_config.xml"
        }
      ]
    }
  }
}
创建 src/main/resources/rawfile/network_security_config.xml:
xml
<?xml version="1.0" encoding="utf-8"?>
<network-security-config>
  <!-- 允许指定域名的HTTP请求 -->
  <domain-config cleartextTrafficPermitted="true">
    <domain includeSubdomains="true">your-domain.com</domain>
  </domain-config>
</network-security-config>
方案四:强制使用 HTTP 协议
如果上述方法仍不生效,可以尝试直接修改请求:
typescript
运行
import http from '@ohos.net.http';

async function forceHttpAccess(url: string) {
  let httpRequest = http.createHttp();
  try {
    // 直接使用HTTP协议请求
    let response = await httpRequest.request(
      url.replace('https://', 'http://'), // 强制替换为HTTP
      {
        method: http.RequestMethod.GET,
        usingProxy: false, // 禁用代理
        header: {
          'Connection': 'close' // 关闭长连接,避免缓存影响
        }
      }
    );

    if (response.responseCode === 200) {
      // 将HTML内容直接加载到WebView
      this.controller.loadData({
        data: response.result.toString(),
        mimeType: 'text/html',
        encoding: 'utf-8'
      });
    }
  } catch (err) {
    console.error('HTTP请求失败', err);
  } finally {
    httpRequest.destroy();
  }
}
完整解决方案
结合以上方法,推荐的完整解决方案:
typescript
运行
import { webview } from '@kit.ArkWeb';
import { BusinessError } from '@kit.BasicServicesKit';

@Entry
@Component
struct WebComponent {
  controller: webview.WebviewController = new webview.WebviewController();
  @State url: string = 'http://your-domain.com';

  async onPageShow() {
    // 页面显示时清除缓存
    this.clearWebCache();
  }

  clearWebCache() {
    try {
      this.controller.removeCache(true);
      if (webview.WebviewController.removeAllCache) {
        webview.WebviewController.removeAllCache(true);
      }
    } catch (error) {
      console.error(`清除缓存失败: ${(error as BusinessError).message}`);
    }
  }

  build() {
    Column() {
      Web({
        src: this.url,
        controller: this.controller,
        incognitoMode: true // 开启隐私模式
      })
      .mixedMode(webview.MixedMode.All) // 允许混合内容
      .cacheMode(webview.CacheMode.Online) // 不使用缓存
      .onPageBegin((event) => {
        console.log(`开始加载: ${event.url}`);
        // 确保使用HTTP协议
        if (event.url.startsWith('https://') && event.url.includes('your-domain.com')) {
          event.url = event.url.replace('https://', 'http://');
        }
      })
    }
  }
}
注意事项
-
HSTS 预加载列表:如果您的域名被加入了浏览器的 HSTS 预加载列表,即使清除缓存也无法解决,这种情况需要联系浏览器厂商移除。
-
服务器配置:确保服务器已经正确关闭了 HSTS,检查响应头中是否还有
Strict-Transport-Security。 -
测试建议:
- 在测试环境中使用较短的 HSTS max-age 值
- 测试时可以使用隐私模式避免缓存影响
- 清除缓存后重启应用
-
生产环境:生产环境建议使用 HTTPS,只有在特殊情况下才使用 HTTP。
通过以上方法,您应该能够解决 ArkWeb 强制使用 HTTPS 访问已关闭 SSL 的网站的问题。如果问题仍然存在,建议检查服务器配置是否完全关闭了 HSTS,或者尝试使用新的域名进行测试。
 仙银
你好,如果是需要忽略ssl证书,可以使用下面的 方法:
【背景知识】
Web组件默认会使用系统内置的SSL证书验证机制,这通常是为了确保加载的网页内容的安全性,防止中间人攻击等安全威胁。然而有时候,会出现签名证书过期的问题,或者需要使用自己软件签发的自签名SSL证书等其他原因,可能需要绕过或自定义SSL证书验证过程。
【解决方案】
可以尝试使用onSslErrorEvent通知用户加载资源(主资源+子资源),忽略SSL验证。如果只想处理主资源的SSL错误,请用isMainFrame字段进行区分,参考:通知用户加载资源(主资源+子资源)时发生SSL错误。
示例:
Web({
   src: 'www.example.com',
   controller: this.controller
})
.onSslErrorEvent(event => {
   event.handler.handleConfirm();
})- etsuyou服务器之前配置是走https,arkweb访问过。现在服务器改成http了,但是arkweb还是强制走https,服务器配置不能改,我需要刷新/更新/重置受影响的客户端的arkweb。除了写代码,有其他办法吗?因为不是所有的客户端(访问过https的arkweb)都受到了影响2025-12-19 05:48 来自北京
- 仙银回复etsuyou公司有运维的话,就试试配置重定向。通常都是http重定向到https,但是看你描述的需要像是反过来的,不知是否可行。2025-12-19 06:39 来自四川
匿名用户1- etsuyou服务器之前是https访问,客户端也是https访问。 现在服务器改成http了,客户端不管怎么写,都是强制https,有hsts的安全限制。2025-12-19 05:48 来自北京
俩毛豆 etsuyou
浏览器的解决方案

- 为了保障您的信息安全,请勿上传您的敏感个人信息(如您的密码等信息)和您的敏感资产信息(如关键源代码、签名私钥、调试安装包、业务日志等信息),且您需自行承担由此产生的信息泄露等安全风险。
- 如您发布的内容为转载内容,请注明内容来源。
我要提问题
HarmonyOS 用户在浏览器访问指定域名,默认会唤起App (API12+)
HarmonyOS 华为账号登录相关服务器域名(API12+)
HarmonyOS ArkWeb跨域问题解决方案 (API12+)
HarmonyOS WebView加载一个https网页,其中无法加载的图片资源的地址是http,有什么配置项可以放开限制? (API12+)
HarmonyOS 使用ArkWeb加载服务端H5页面,如何删除缓存的js/html等? (API12+)
HarmonyOS APP重启后,H5页面用户登录状态丢失 (API12+)
HarmonyOS 怎么把App从系统默认浏览器选项里移除?(API12+)
HarmonyOS Web组件domStorage与fileAccess如何配置?(API12+)


 苏公安网备 32011402010933号