匿名用户HarmonyOS 6
网络与连接
WebSocketServer是否支持建立wss服务器
@ohos.net.webSocket的WebSocketServer接口是否支持建立wss服务器?
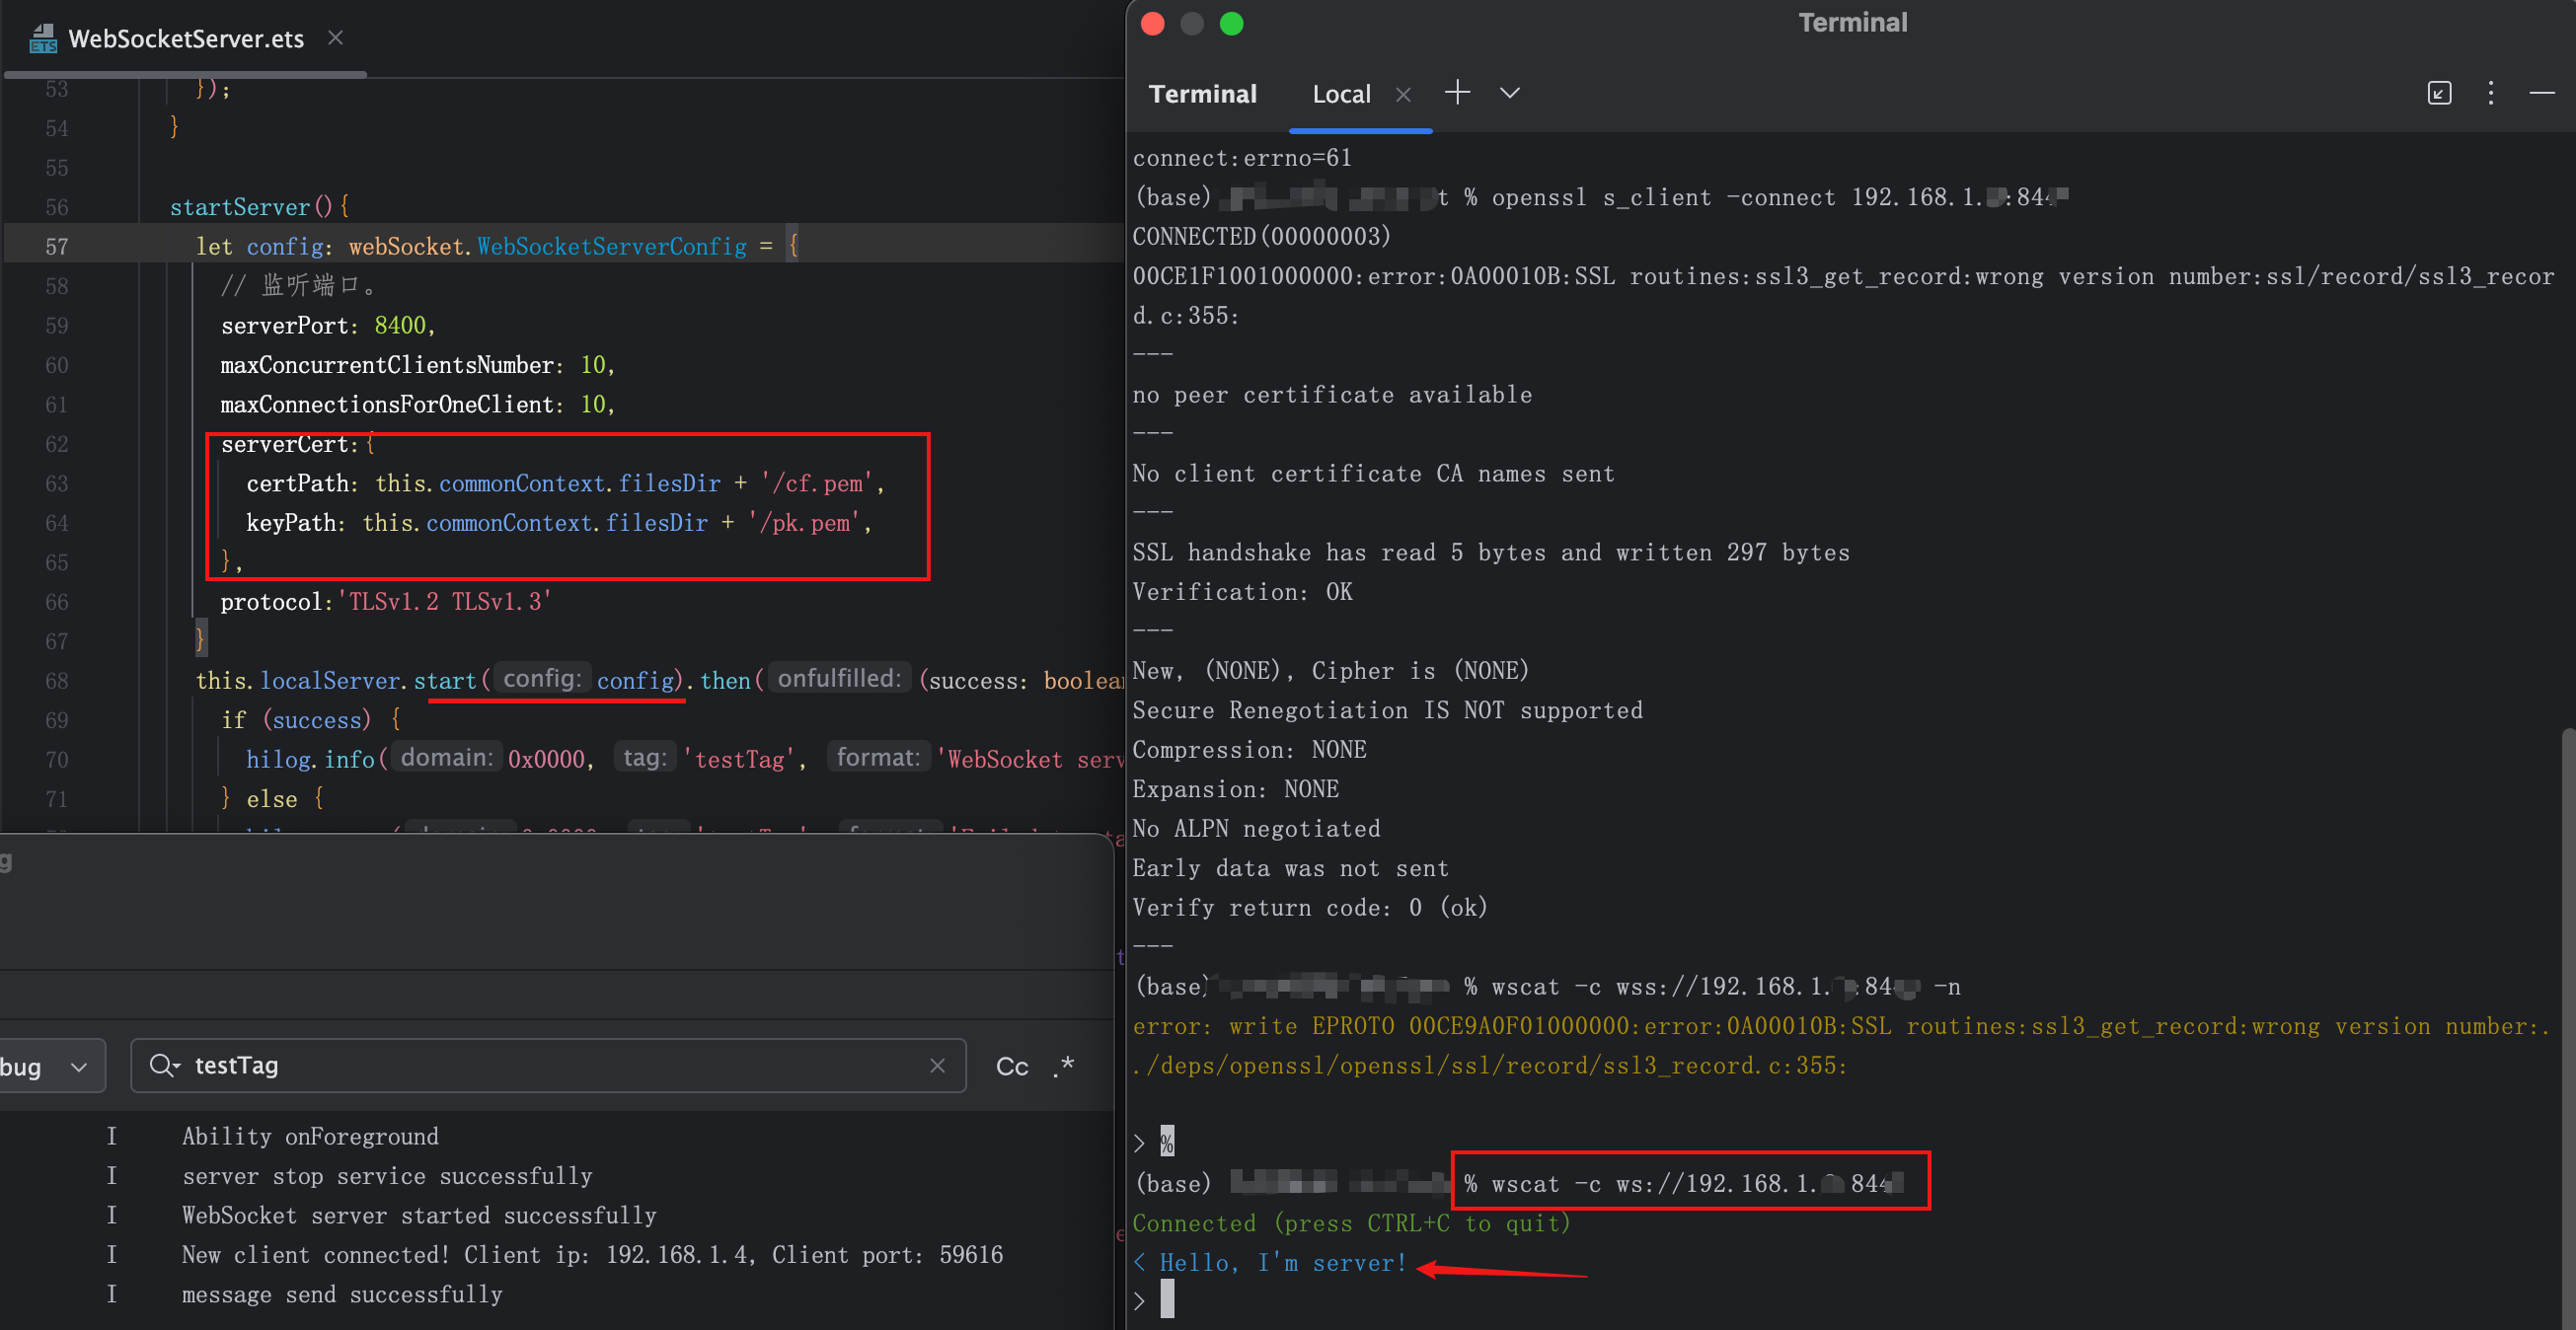
在WebSocketServerConfig中配置了serverCert之后,可以启动服务端,但是客户端使用wss连接就失败,ws连接就成功。
如果不支持wss,那WebSocketServerConfig的serverCert配置之后有什么作用呢?
匿名用户尝试了调整证书,但是还是报如下错误:
Lws client connection error tls: error:0A00010B:SSL routines::wrong version number
尝试使用六楼提及的openssl s_client,打印的结果为:
CONNECTED(00000003)
140511993779520:error:1408F10B:SSL routines:ssl3_get_record:wrong version number:../ssl/record/ssl3_record.c:331:
---
no peer certificate available
---
No client certificate CA names sent
---
SSL handshake has read 5 bytes and written 299 bytes
Verification: OK
---
New, (NONE), Cipher is (NONE)
Secure Renegotiation IS NOT supported
Compression: NONE
Expansion: NONE
No ALPN negotiated
Early data was not sent
Verify return code: 0 (ok)
自签证书,postman也无法建立wss连接,系统和deveco都是API24
连接的时候,服务端NETSTACK日志:
[websocket_server_exec.cpp:212] lws server callback reason is 17
[websocket_server_exec.cpp:212] lws server callback reason is 29
[websocket_server_exec.cpp:212] lws server callback reason is 19
[websocket_server_exec.cpp:212] lws server callback reason is 71
[websocket_server_exec.cpp:212] lws server callback reason is 5
[websocket_server_exec.cpp:212] lws server callback reason is 30
云帆扬采纳答复尊敬的开发者,您好!
当前WebSocketServer不支持创建wss服务
请问您是在什么样的业务场景中使用该能力,交互流程是怎样的,在哪一个环节遇到了问题?方便说明能力不满足可能带来的影响:什么时间用到?是否高频?有无三方库可以做到?若提供该能力,是否会造成大工作量返工?请您注意提供的内容不要包含您或第三方的非公开信息,如给您带来不便,敬请谅解。
2026-07-13 02:30 来自广东
匿名用户回复云帆扬谢谢解答。
本问题确认是当前WebSocketServer不支持创建wss服务就可以了。
已经转向其他通信方式。
2026-07-13 10:07 来自广东
云帆扬回复匿名用户好的,感谢反馈~2026-07-15 01:10 来自广东
蓝瘦的蜕变
WebSocketServer具备建立 wss 服务端的配置能力,serverCert就是服务端 TLS 证书配置,并非无效字段。
serverCert.certPath:服务端证书文件。serverCert.keyPath:与证书匹配的私钥文件。- 两者仅支持 PEM 格式。官方 API 说明
但要注意设备支持范围:WebSocket 服务端从 API 19 开始提供,API 23 起支持全设备;API 23 以前主要仅支持 TV。若在手机 API 22/HarmonyOS 6.0 上测试,可能出现 ws 可用而 wss 不可用。官方开发指南
若设备/API 已满足条件,重点检查:
- 证书和私钥是否匹配,且为 PEM。
- 证书 SAN 是否包含客户端连接使用的域名/IP。
- 客户端是否使用正确端口和
wss://。 - 自签名或私有 CA 证书需在客户端配置
caPath;开发调试可使用skipServerCertVerification,生产环境不建议关闭校验。官方证书配置说明 - 查看服务端
error事件及客户端错误码;start()成功只代表服务监听成功,不代表 TLS 握手一定成功。
如果配置证书后同一端口仍能用明文 ws 连接,应确认实际连接的是否是同一个服务实例/端口,并优先核对设备 API 版本和服务端能力。
丿未来丶背景知识:
当前 WebSocketServer 不支持建立 wss 服务器,仅支持 ws(非加密)模式。遇到的现象(配置 serverCert 后 ws 连接成功但 wss 连接失败)正是这一限制的体现。
关于 serverCert 的作用:
- 该字段是 API 定义中预留的配置项,属于接口设计的一部分,但 当前版本 WebSocketServer 的 TLS/WSS 服务端能力尚未实际实现。
- 配置 serverCert 不会报错,但不会启用 TLS 加密,因此客户端无法通过 wss:// 建链。
替代方案:
如需加密的 WebSocket 服务端,可使用 TLS Socket Server 自行封装 WebSocket 协议,或使用 websocketpp 等三方库。
阿家openssl req -x509 -nodes -days 3650 -newkey rsa:2048 -keyout pk.pem -out cf.pem -subj "/CN=192.168.1.6" -addext "subjectAltName=IP:192.168.1.6"
大雷神支持。当前 WebSocketServerConfig 的 serverCert 接收 ServerCert,其中包含 certPath 和 keyPath,并要求证书、私钥使用 PEM 格式;这就是服务端 TLS 配置。出现“ws 成功、wss 失败”时,应先按 TLS 握手失败排查,而不是 WebSocket 帧协议。
配置结构示意:
const config: webSocket.WebSocketServerConfig = {
port: 8443,
serverCert: {
certPath: '/data/storage/el2/base/files/server-cert.pem',
keyPath: '/data/storage/el2/base/files/server-key.pem'
}
}
建议逐项验证:
1. certPath、keyPath 必须是进程可读取的真实文件路径,不能把 rawfile 相对路径直接当文件系统路径;必要时先复制到应用沙箱。
2. 私钥必须与证书匹配,证书链完整,证书 SAN 包含客户端访问使用的域名/IP,系统时间正确。
3. 自签名证书需要客户端显式信任对应 CA;HarmonyOS WebSocket 客户端可通过 caPath 配置 CA。浏览器/H5 端不能随意忽略证书校验。
4. 用 openssl s_client -connect host:8443 -servername domain 检查握手、证书链和报错,再看服务端 onError 错误码。
5. 确认目标 API 版本支持 WebSocketServer TLS 配置。
如果这是正式互联网服务,不建议把长期服务端私钥打包进客户端应用,私钥可被提取;更合理的是把 WSS 服务放在受控服务器,设备只作为客户端。
官方参考:
https://developer.huawei.com/consumer/cn/doc/harmonyos-references/js-apis-websocket
不羁的木木楼主你好。
从目前官方文档来看,@ohos.net.webSocket 的 WebSocketServer 是支持配置 serverCert 的,WebSocketServerConfig 中也确实提供了:
certPathkeyPath
用于配置服务端证书和私钥。配置错误时还会返回诸如 2302002(Websocket certificate file does not exist) 等证书相关错误码,这说明 serverCert 并不是一个无效字段。
不过,结合你描述的现象:
- 配置
serverCert后,Server 可以正常启动; ws://可以正常连接;wss://无法连接。
这个行为与文档描述存在一定差异。
我建议先确认几个点
1、客户端是否有 TLS 握手失败日志
建议先抓一下客户端日志,看失败发生在哪一步:
- TCP 建立失败;
- TLS Handshake 失败;
- 证书校验失败;
- WebSocket Upgrade 失败。
如果 TLS 握手都没有成功,那么问题就不是 WebSocket,而是 TLS 层。
2、证书是否符合要求
确认:
- certPath 是否为 PEM/CRT 格式;
- keyPath 是否与证书匹配;
- 是否包含完整证书链;
- 是否使用了客户端能够信任的 CA。
如果客户端是 HarmonyOS 应用,还需要确认客户端是否信任对应 CA,必要时可通过 caPath 或网络安全配置增加信任。
3、是否使用第三方客户端验证
建议不要只使用 HarmonyOS Client。
可以先用:
- Chrome
- Postman
wscatwebsocat
直接连接:
wss://ip:port看看是否能够完成 TLS 握手。
如果第三方客户端同样失败,那么更可能是 Server 端 TLS 没有真正启用。
关于serverCert 的作用
按照 API 定义来看,serverCert 的设计目的应该就是:
为 WebSocketServer 配置 TLS 服务端证书,用于建立 WSS 服务。
否则官方没有必要专门提供:
ServerCertcertPathkeyPath
以及对应的证书错误码。
所以从 API 设计来看,它并不像是预留字段,而应该就是用于启用 WSS。
如果确认配置无误但 WSS 仍然失败
如果已经确认:
- 证书正确;
- 私钥匹配;
- 客户端信任证书;
- 服务端正常监听;
ws://正常;- 只有
wss://无法建立连接。
那么我更倾向于认为:
- 当前 API 版本存在已知限制;
- 或者
WebSocketServer的 WSS 能力尚未完全实现; - 又或者文档与实际行为存在不一致。
建议反馈时提供的信息
建议在论坛或提单时一并提供:
- API Version(例如 API 19/20/21/23)
- DevEco Studio 版本
- HarmonyOS 系统版本
WebSocketServerConfig配置(可隐去证书内容)- 使用的证书类型(自签/CA)
- 客户端完整错误日志
- TLS 握手日志(如果有)
- 是否第三方客户端也无法连接
这样更容易判断是证书问题还是框架实现问题。
空瞳
补充一下我的理解:从接口声明看,`WebSocketServer` 不是只能建 `ws`。`WebSocketServerConfig.serverCert` 就是给服务端 TLS/WSS 握手用的服务端证书配置,包含 `certPath` 和 `keyPath`,且只支持 PEM 格式。也就是说:配置了 `serverCert` 后,服务端侧可以按 `wss://host:port` 被客户端访问。
你现在 `ws` 能连、`wss` 失败,更像是客户端 TLS 校验失败,而不是服务端不支持。建议按下面几项排查:
1. `certPath` 和 `keyPath` 必须是应用可访问的真实文件路径,证书和私钥要匹配,格式为 PEM;如果是 CA 签发链,尽量放完整证书链。
2. 客户端访问的 `host` 要和证书里的 SAN/CN 匹配。用 IP 连接时,证书里也要有 IP SAN;只有域名证书却用 IP 访问,常见表现就是 `ws` 正常、`wss` 握手失败。
3. 如果客户端也是 HarmonyOS 的 `@ohos.net.webSocket`,自签名或私有 CA 场景要在客户端 `connect` 的 options 里配置 `caPath`;本地临时验证可用 `skipServerCertVerification: true` 判断是否是证书信任问题,但不建议生产使用。
4. `serverIP` 如果要给其它设备连,建议监听 `0.0.0.0` 或实际网卡地址,不要只监听 `127.0.0.1`;同时确认 `ohos.permission.INTERNET` 和端口可达。
5. `protocol` 是 WebSocket 子协议,不是开启 TLS 的开关;TLS 关键还是 `serverCert` 和客户端信任链。
服务端示意:
```
let server = webSocket.createWebSocketServer()
await server.start({
serverIP: '0.0.0.0',
serverPort: 8443,
serverCert: {
certPath: certPath,
keyPath: keyPath
},
maxConcurrentClientsNumber: 10,
maxConnectionsForOneClient: 2
})
```
客户端如果使用自签名证书:
```
let ws = webSocket.createWebSocket()
await ws.connect('wss://your-host:8443', {
caPath: caPath
// 仅调试证书问题时再临时打开:
// skipServerCertVerification: true
})
```
所以 `serverCert` 的作用就是让服务端提供 TLS 证书/私钥;如果配置后 `start` 能成功,下一步重点看客户端是否信任该证书、访问地址是否和证书匹配,以及证书链/路径是否正确。
鸿蒙小语哥WebSocketServer 理论上是支持 WSS 的。WebSocketServerConfig.serverCert 的作用就是启用 TLS/SSL。
- WS: ws://host:port → TCP 明文传输
- WSS: wss://host:port → TLS 加密传输(需要 serverCert)
可以试着在客户端 WebSocket 的 WebSocketRequestOptions 中配置 caPath,比如:
const client = webSocket.createWebSocket()
client.connect('wss://192.168.1.100:8080', {
header: { 'Content-Type': 'application/json' },
// 手动指定信任的 CA 证书路径
caPath: '/path/to/ca_cert.pem'
})- 为了保障您的信息安全,请勿上传您的敏感个人信息(如您的密码等信息)和您的敏感资产信息(如关键源代码、签名私钥、调试安装包、业务日志等信息),且您需自行承担由此产生的信息泄露等安全风险。
- 如您发布的内容为转载内容,请注明内容来源。
我要提问题
HarmonyOS web支持加载heif吗?(API12+)
HarmonyOS Web传输数据给前端页面 (API12+)
如何使用Web实现表格组件
Flutter三方库flutter_inappwebview如何实现WebSchemeHandler能力
uni-app应用连接wss服务端示例
HarmonyOS 关于使用WebSocket连接wss需要证书,是否可以信任所有证书?(API12+)
HarmonyOS WebSocket无法请求非加密的连接 (API12+)
HarmonyOS 使用WebSccoket无法建立长链接 (API12+)


苏公安网备 32011402010933号