场景介绍
应用通过调用Device Security Kit的getDeviceToken接口获取到DeviceToken,应用的服务器使用DeviceToken到Device Security服务器查询和管理应用在该设备的使用状态。
应用可以根据Device Security服务器返回的使用状态,判断应用是否在该设备上首次安装,或在该设备上用户是否已获取了优惠券等,以支撑业务进行新用户营销活动。
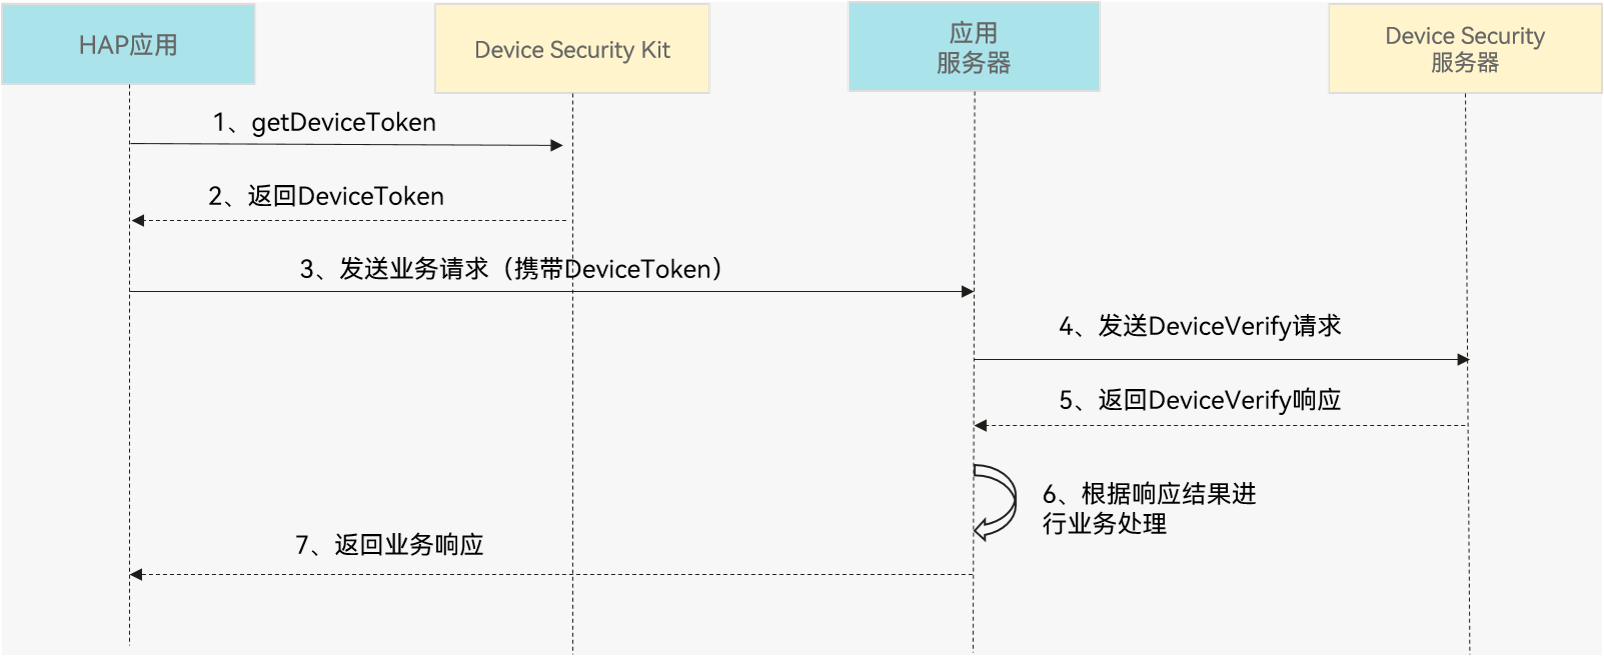
流程说明:
- 开发者应用调用Device Security Kit的getDeviceToken接口获取DeviceToken。
- Device Security Kit返回DeviceToken。
- 开发者应用在业务请求(如领取优惠券请求)中把DeviceToken发送到应用的服务器。
- 应用服务器发送DeviceVerify Rest请求到Device Security服务器,对该设备的状态(如是否已领取优惠券)进行查询(getDeviceStatus接口)和设置(setDeviceStatus接口)。
- Device Security服务器返回DeviceVerify响应。
- 应用服务器根据Device Security服务器返回的响应进行相应的业务处理。例如该设备已经领取过优惠券,则返回失败。
- 应用服务器返回业务响应。
接口说明
以下是DeviceVerify相关接口,包括ArkTS API和REST API。
接口名 | 描述 |
|---|---|
获取本设备的DeviceToken | |
验证deviceToken | |
查询设备标记状态 | |
更新设备标记状态 | |
删除设备标记状态 |
当getDeviceToken接口由于网络不稳定或其他原因无法获取到DeviceToken时,应用需要考虑异常处理方案,避免出现应用依赖DeviceToken的基本功能不可用。例如应用重新调用getDeviceToken接口或采用其他风控因子进行判断。
- 导入Device Security Kit模块及相关公共模块。
import { deviceCertificate } from '@kit.DeviceSecurityKit';
import { BusinessError } from '@kit.BasicServicesKit';
import { hilog } from '@kit.PerformanceAnalysisKit';
- 获取设备deviceToken信息。
const TAG = "DeviceCertificateJsTest";

// 请求deviceToken,并处理结果
try {
  deviceCertificate.getDeviceToken().then((token) => {
      hilog.info(0x0000, TAG, 'Succeeded in executing getDeviceToken');
      // 开发者处理deviceToken
  }).catch((err: BusinessError) => {
	hilog.error(0x0000, TAG, 'getDeviceToken failed!  %{public}d %{public}s', err.code, err.message);
  });
} catch(err) {
  let error: BusinessError = err as BusinessError;
  hilog.error(0x0000, TAG, 'getDeviceToken failed!  %{public}d %{public}s', error.code, error.message);
}
deviceToken由Device Security Kit加密生成,每次调用生成Token均不一样,有效期1小时。
- 获取凭证Token,详情请参见基于服务账号生成鉴权令牌。
- 可分别调用checkDeviceToken、getDeviceStatus、setDeviceStatus、delDeviceStatus接口,实现deviceToken验证、查询设备标记状态、更新设备标记状态及删除设备标记状态功能。更多接口信息请参见REST API。
- 设备标记状态记录的存储期限为2年,存储期限从lastUpdateTime(最后一次更新时间)开始计算。
- 开发者可以根据getDeviceStatus响应中的lastUpdateTime字段判断设备标记状态的有效期,例如开发者在5月份和6月份分别开展2个不同的优惠活动,可以根据lastUpdateTime字段判断用户已参加的优惠活动,比如lastUpdateTime为5月份,则表示用户参加了5月份的优惠活动。