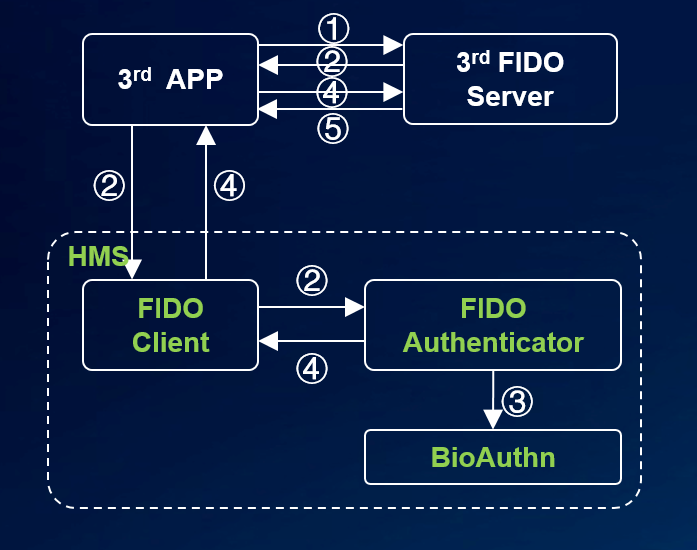
HMS Core开放基于WebAuthn标准的FIDO2客户端能力。
注册流程介绍
(1)应用程序集成FIDO2客户端SDK,向FIDO服务器发起注册请求。
(2)FIDO服务器将随机生成挑战值返回给应用程序,应用程序将挑战值发给FIDO客户端,FIDO客户端连接认证器,发起注册。
(3)认证器验证通过,生成一对用户公私钥,并将私钥保存在本地。然后用其预置的私钥将生成的公钥及挑战值进行签名。
(4)认证器返回签名给FIDO客户端,FIDO客户端返回给应用程序。应用程序发给FIDO服务器进行注册。
(5)FIDO服务验证签名,保存公钥,并将处理结果返回给应用程序。
认证流程介绍
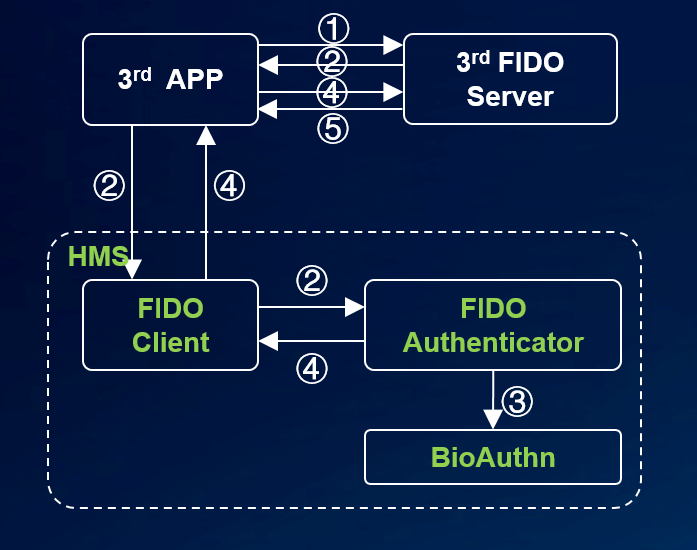
(1)应用程序集成FIDO2 SDK,并向FIDO服务器发起认证请求。
(2)FIDO服务器将随机生成挑战值返回给应用程序,应用程序将挑战值发给FIDO客户端,FIDO客户端连接认证器,发起认证。
(3)认证器验证通过,用其保存的私钥对挑战值进行签名。
(4)认证器返回签名给FIDO客户端,及应用程序。应用程序发给FIDO服务器进行认证。
(5)FIDO服务验证签名,并将处理结果返回给应用程序。
详细说明请参照:
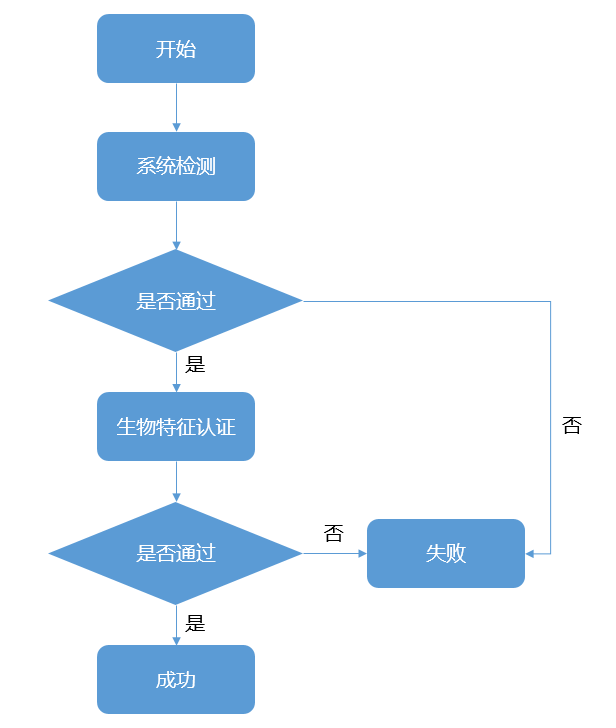
(1)应用APP集成FIDO BioAuthn SDK。
(2)FIDO BioAuthn SDK调用Safety Detect SysIntegrity检测确认设备运行环境是否安全。
(3)当运行环境安全时,FIDO BioAuthn SDK进行本地生物特征认证;当运行环境不安全,直接返回未通过系统完整性检查。